DSGVO Suite Datenschutz Anonymisierung | Kundendaten nach Frist löschen
DSGVO ohne Handarbeit: Das Plugin anonymisiert Bestellungen nach Ablauf der Aufbewahrungsfrist, löscht inaktive Kundenkonten und belegt jeden Schritt mit Probelauf und Freigabe.
Verfügbarkeit
Das Plugin ist in Vorbereitung für den Shopware Community Store. Preise und Download-Link stehen mit der Freigabe hier.
Auf einen Blick
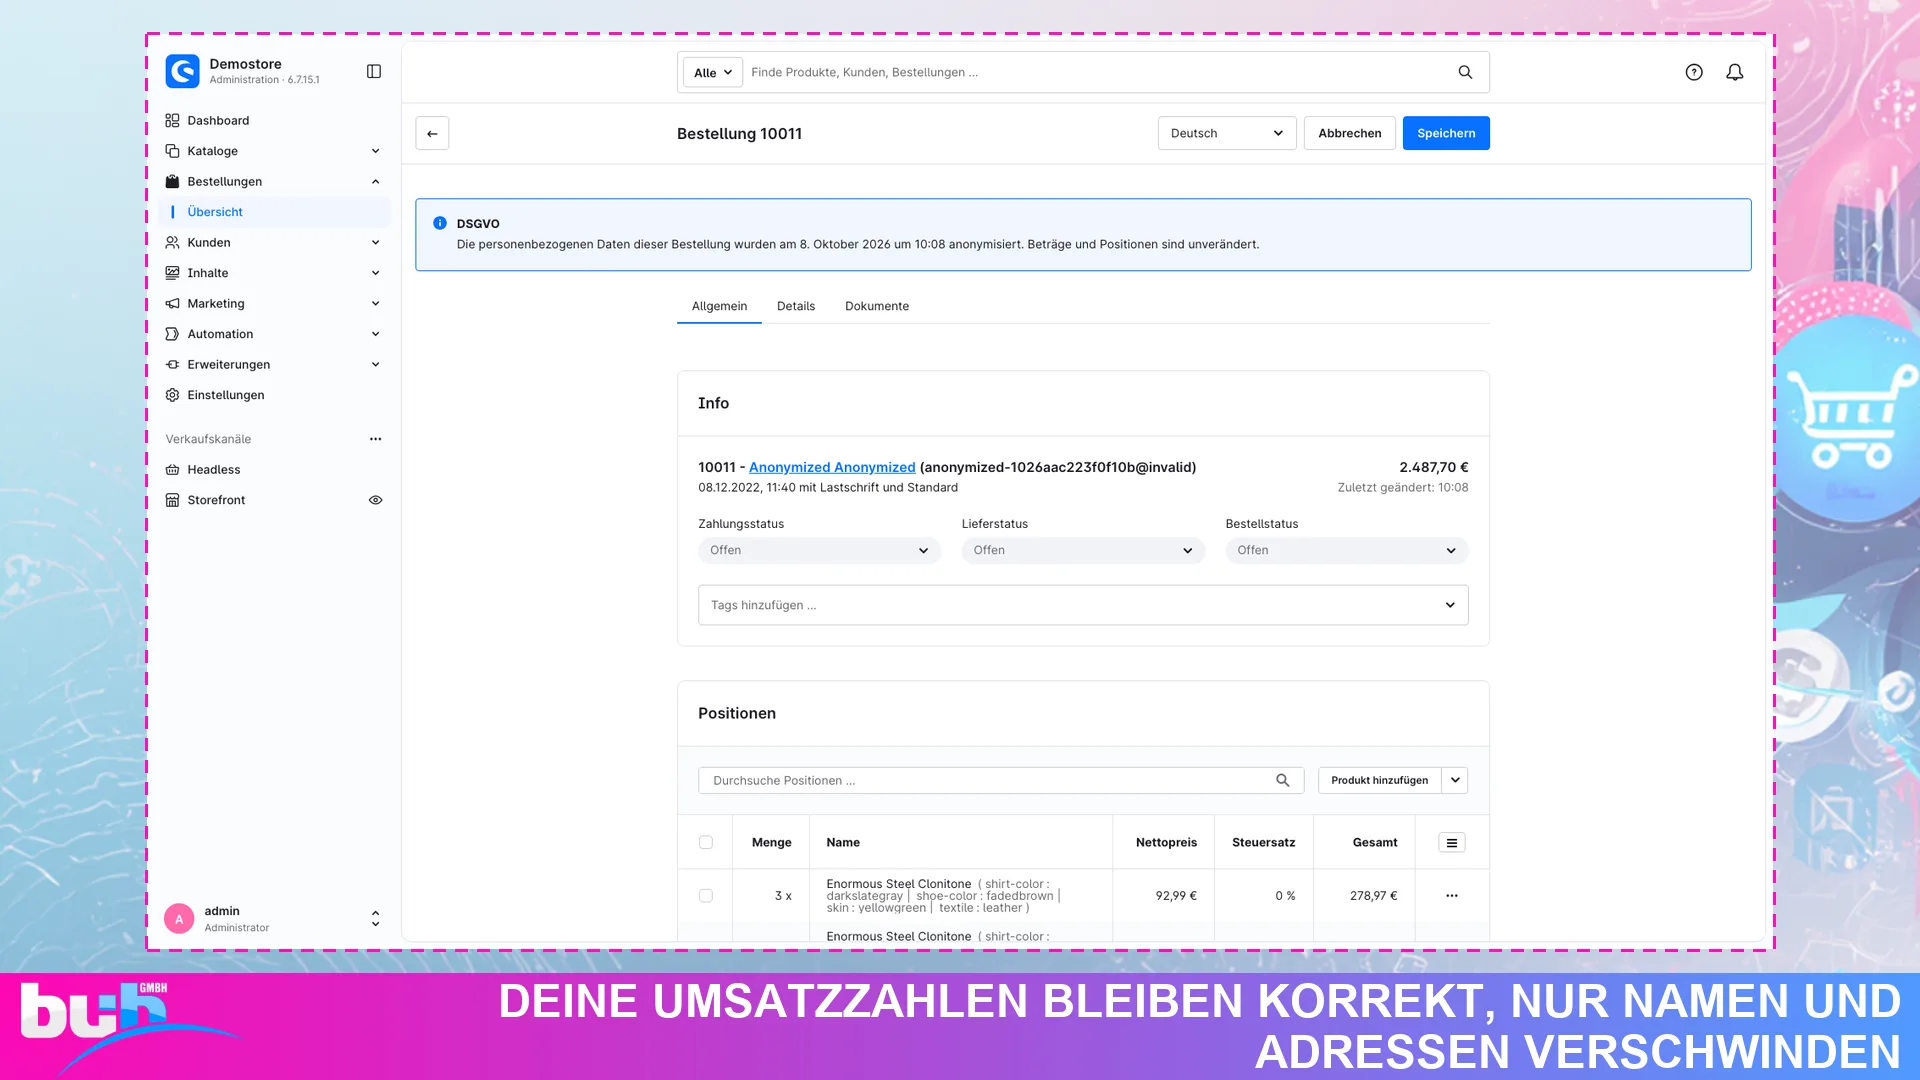
- Deine Umsatzzahlen bleiben korrekt, nur Namen und Adressen verschwinden
- Nichts passiert ohne Probelauf und deine ausdrückliche Freigabe
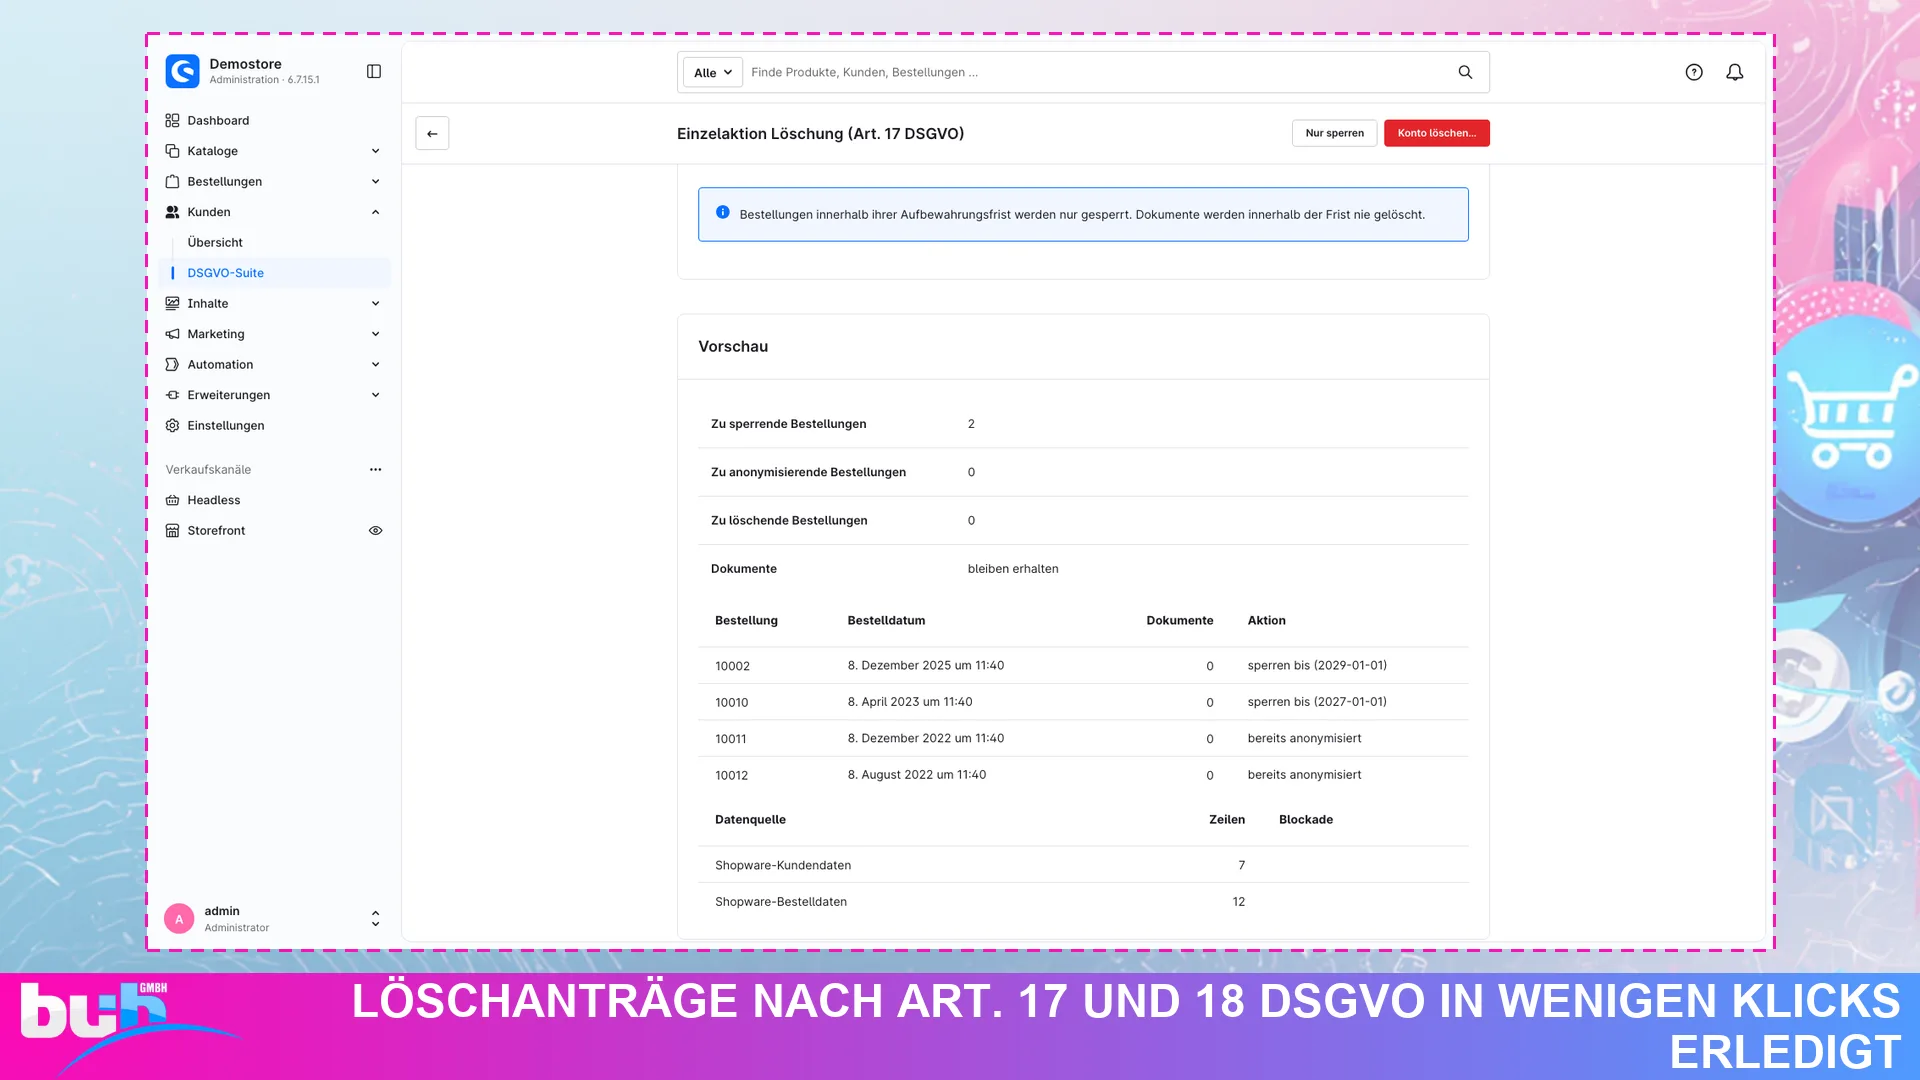
- Löschanträge nach Art. 17 und 18 DSGVO in wenigen Klicks erledigt
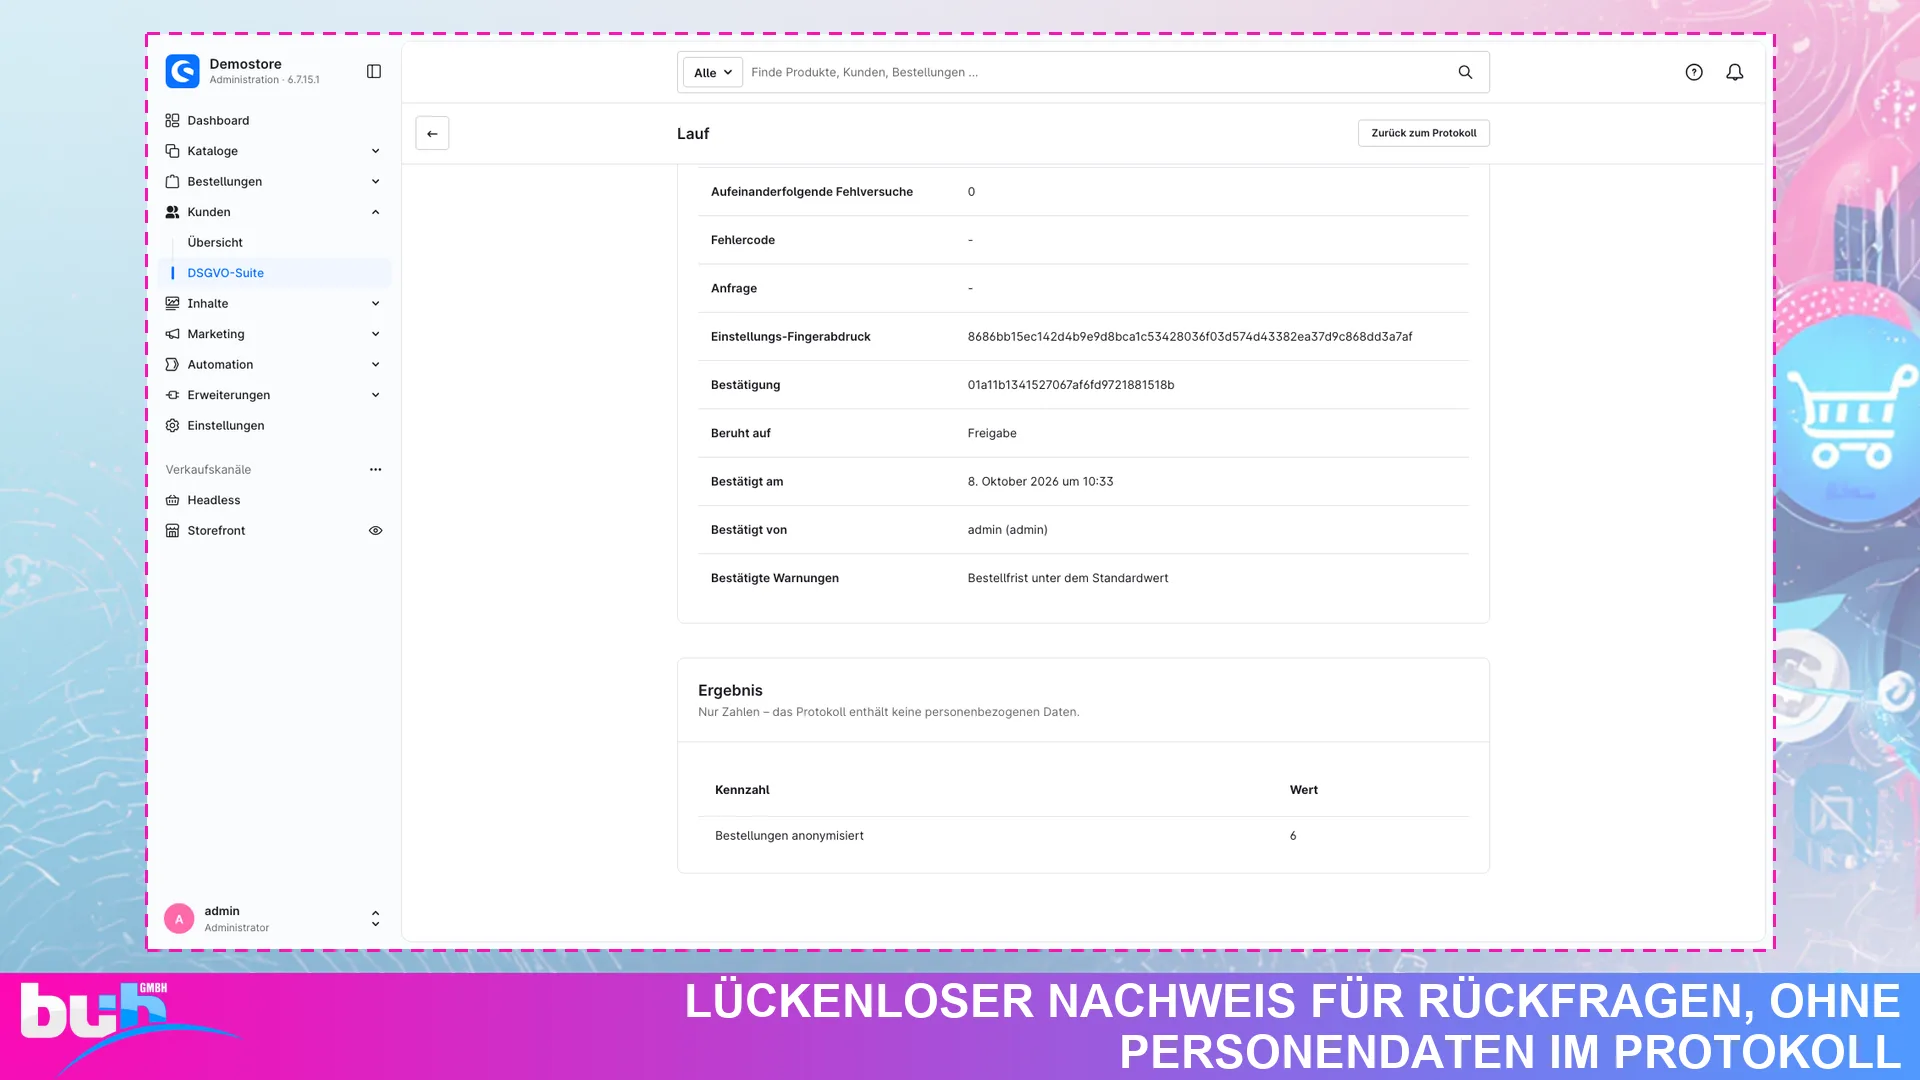
- Lückenloser Nachweis für Rückfragen, ohne Personendaten im Protokoll
- Fristen und Regeln je Verkaufskanal getrennt steuerbar
Dein Shop läuft seit zehn Jahren. In der Datenbank liegen Tausende alte Bestellungen mit Namen, Adressen und Telefonnummern, dazu Kundenkonten, in die sich seit Jahren niemand eingeloggt hat. Löschen darfst du die Rechnungen nicht einfach. Behalten darfst du die Personendaten aber auch nicht ewig.
Das Problem
Die DSGVO verlangt, dass du Personendaten nur so lange speicherst, wie du sie brauchst. Die Abgabenordnung verlangt, dass du Buchungsbelege acht Jahre aufbewahrst. Shopware bringt von Haus aus keine Aufbewahrungsfristen für Bestellungen mit. Also bleibt alles liegen, oder jemand löscht von Hand und hofft, dass die Buchhaltung danach noch stimmt. Beides ist riskant, und nachweisen kannst du in keinem Fall, was wann passiert ist.
Die Lösung
Die DSGVO Suite bringt beide Pflichten zusammen. Das Plugin entfernt Personendaten erst, wenn die Frist abgelaufen ist, und lässt Beträge, Steuern und Positionen deiner Bestellungen unangetastet. Du legst die Fristen fest, prüfst jede Regel in einem Probelauf und gibst sie ausdrücklich frei. Ab dann arbeitet eine tägliche Aufgabe die fälligen Datensätze ab. Jede Freigabe wird dauerhaft festgehalten.
Was du davon hast
Deine Zahlen stimmen weiterhin. Bei der Anonymisierung werden nur Namen, Adressen und Kontaktdaten überschrieben. Beträge, Steuern, Positionen, Daten und Status bleiben stehen, deine Umsatzauswertungen auch.
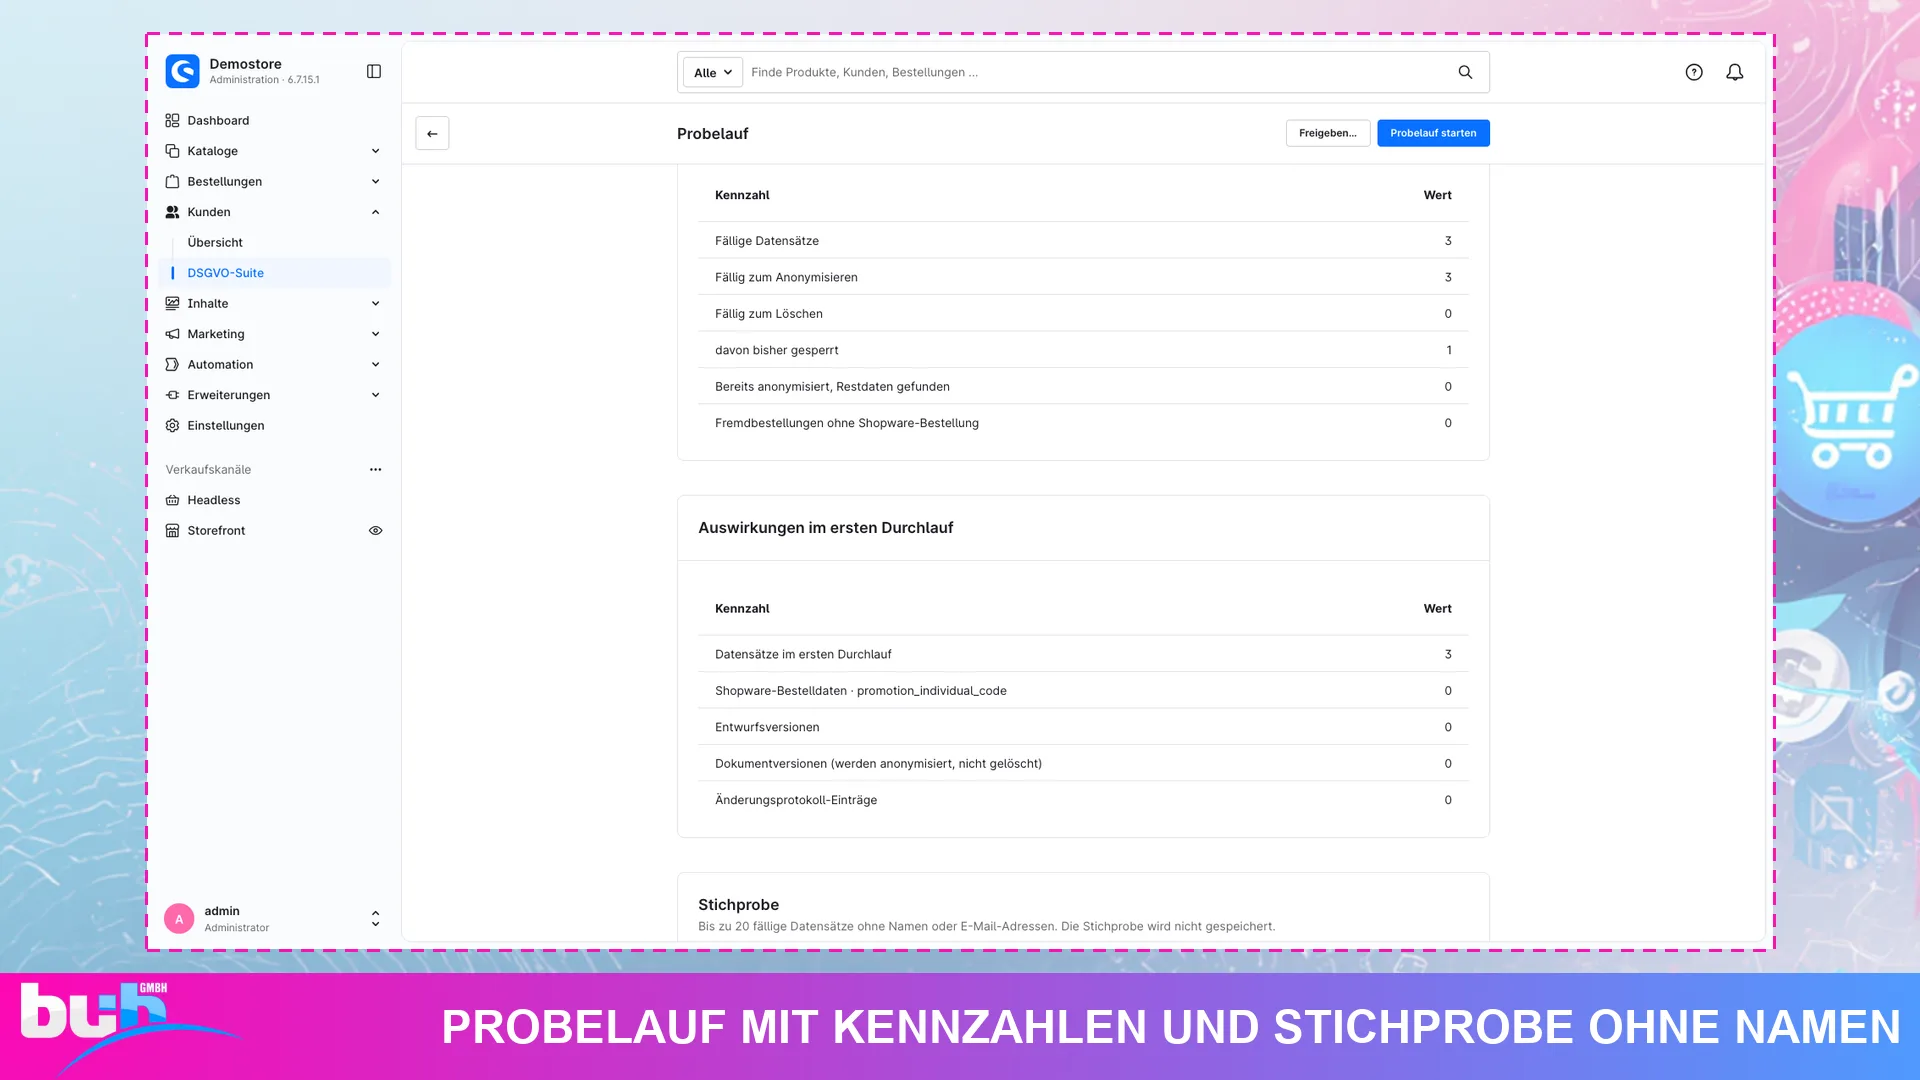
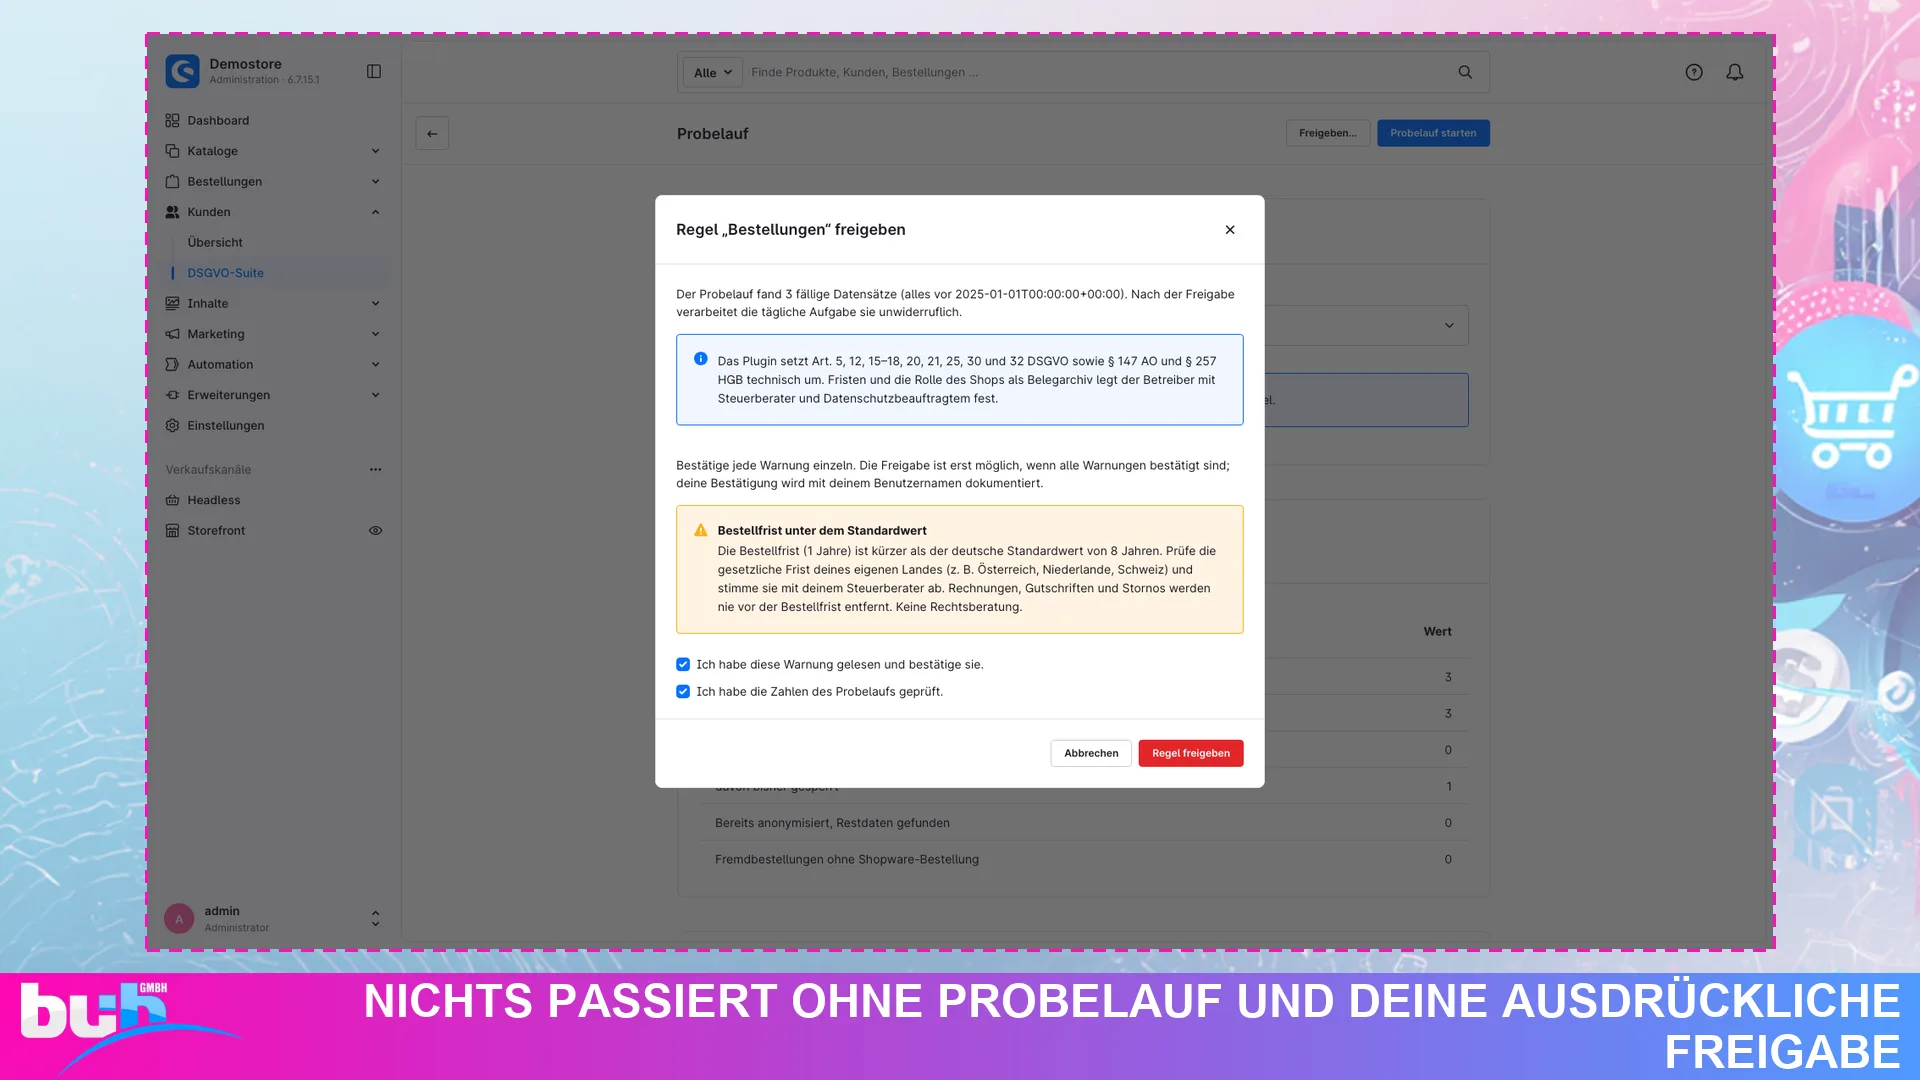
Nichts passiert, ohne dass du es gesehen hast. Alle Regeln sind ab Werk ausgeschaltet. Jede Regel zählt zuerst in einem Probelauf, was fällig wäre, und verändert dabei keine Daten. Erst deine Freigabe macht sie wirksam. Änderst du danach eine Frist, ist die Freigabe automatisch aufgehoben.
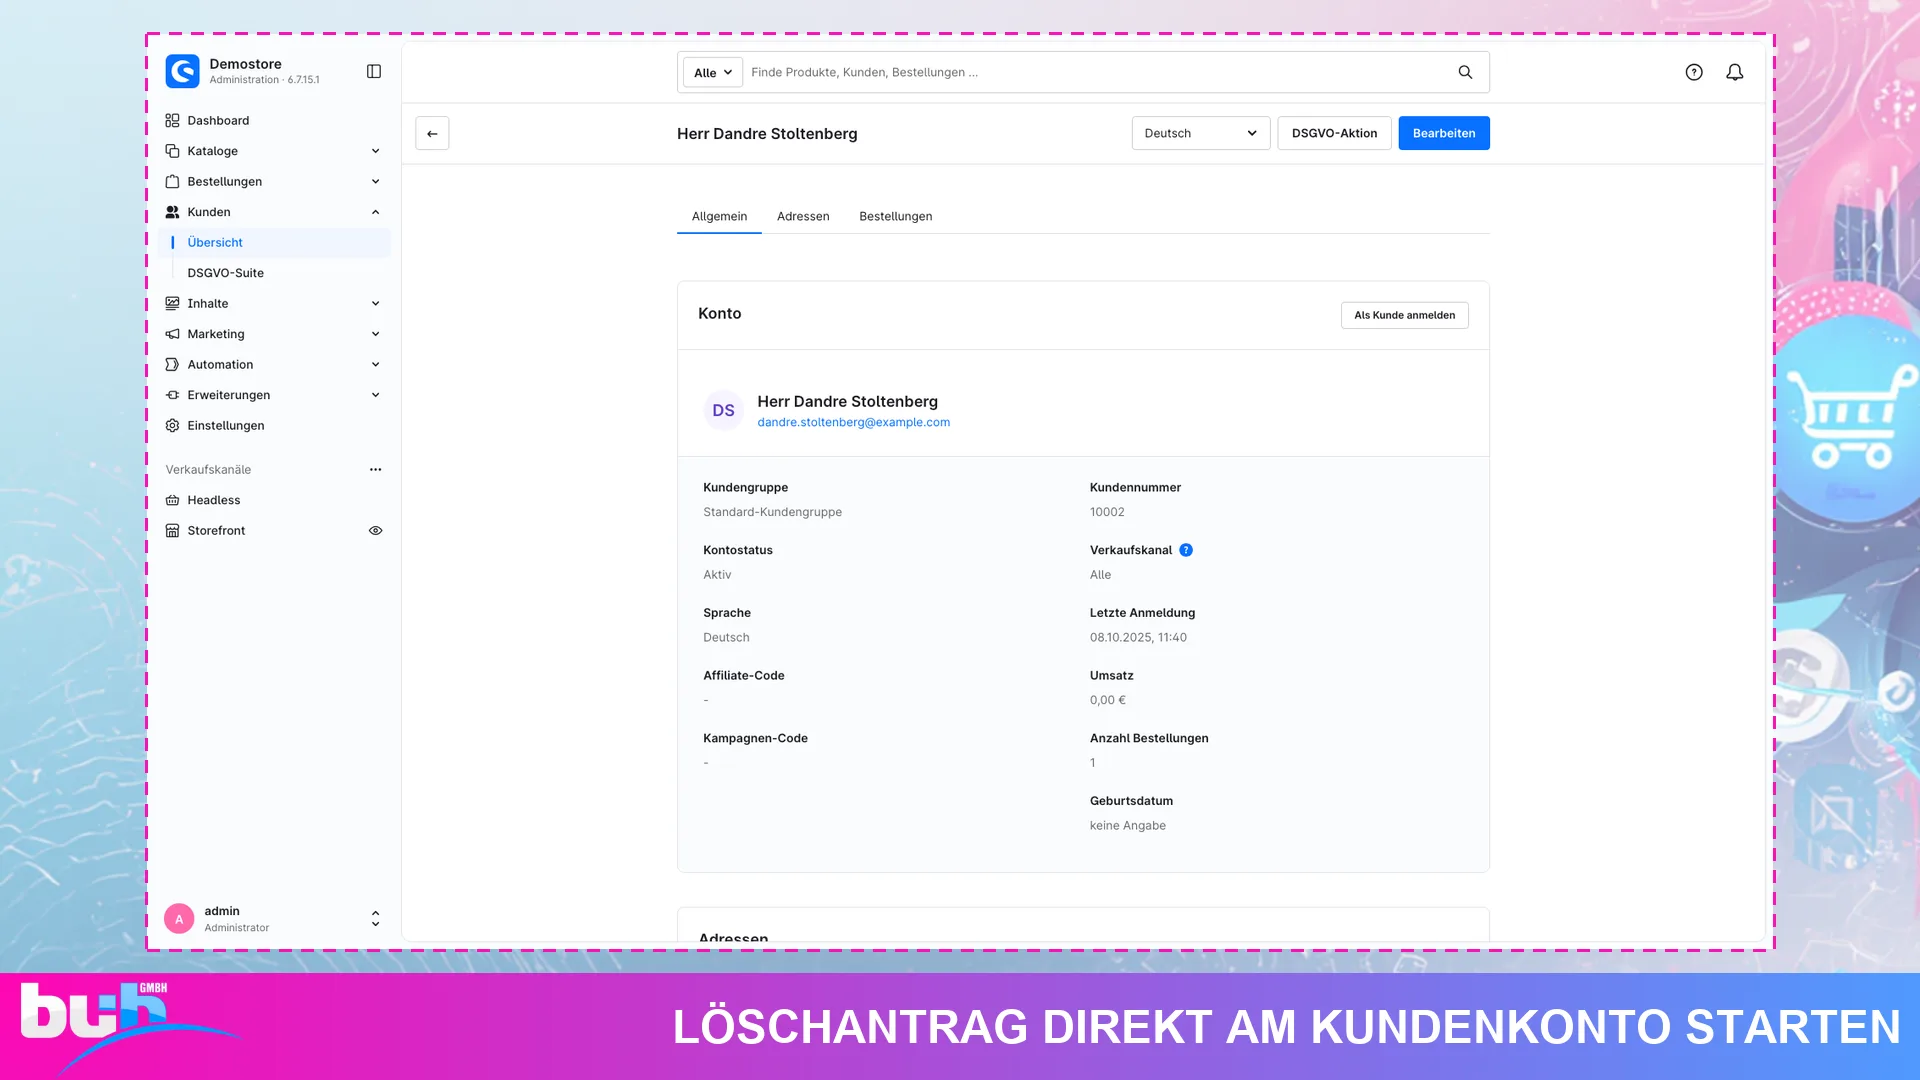
Löschanträge in wenigen Klicks. Schreibt dir eine Kundin, dass sie gelöscht werden will, öffnest du ihre Kundenseite und klickst auf DSGVO-Aktion. Die Vorschau zeigt, welche Bestellungen gesperrt, anonymisiert oder gelöscht würden. Bestellungen innerhalb der Frist werden nur gesperrt, nie gelöscht.
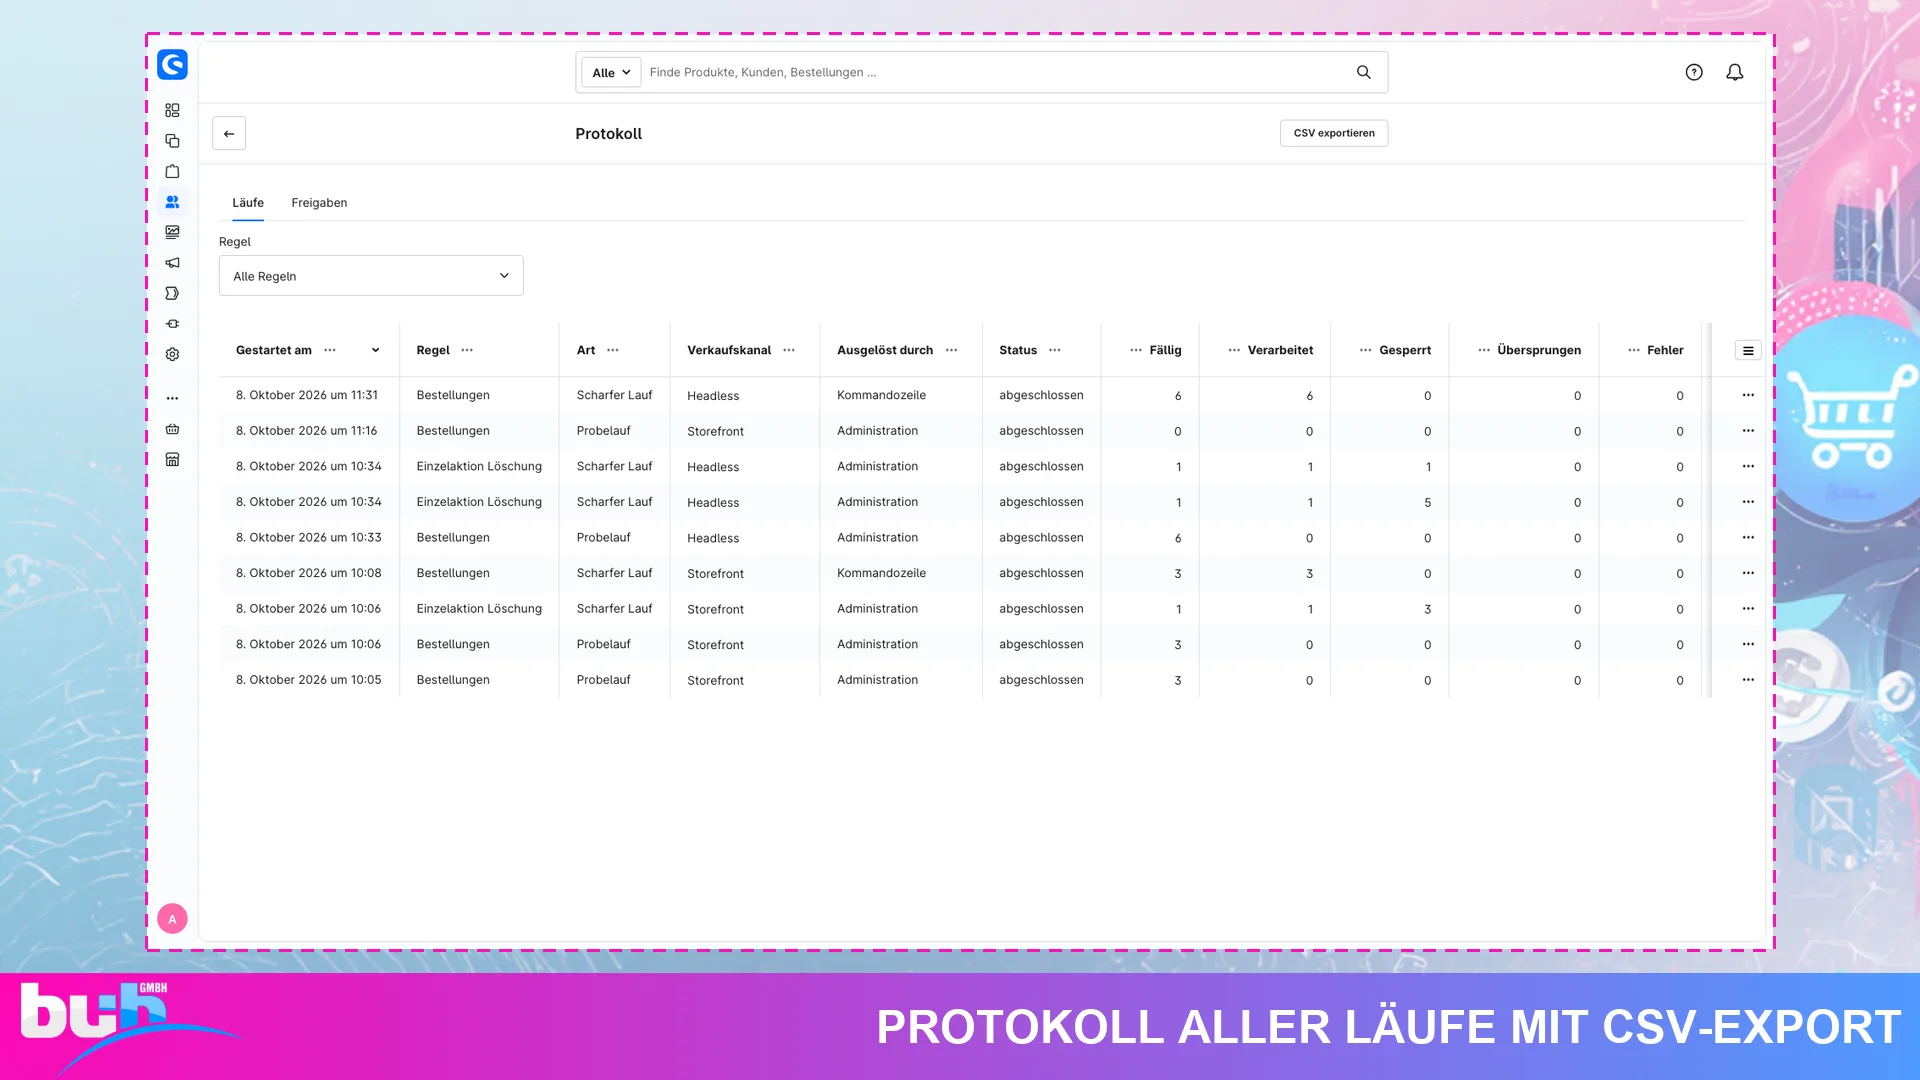
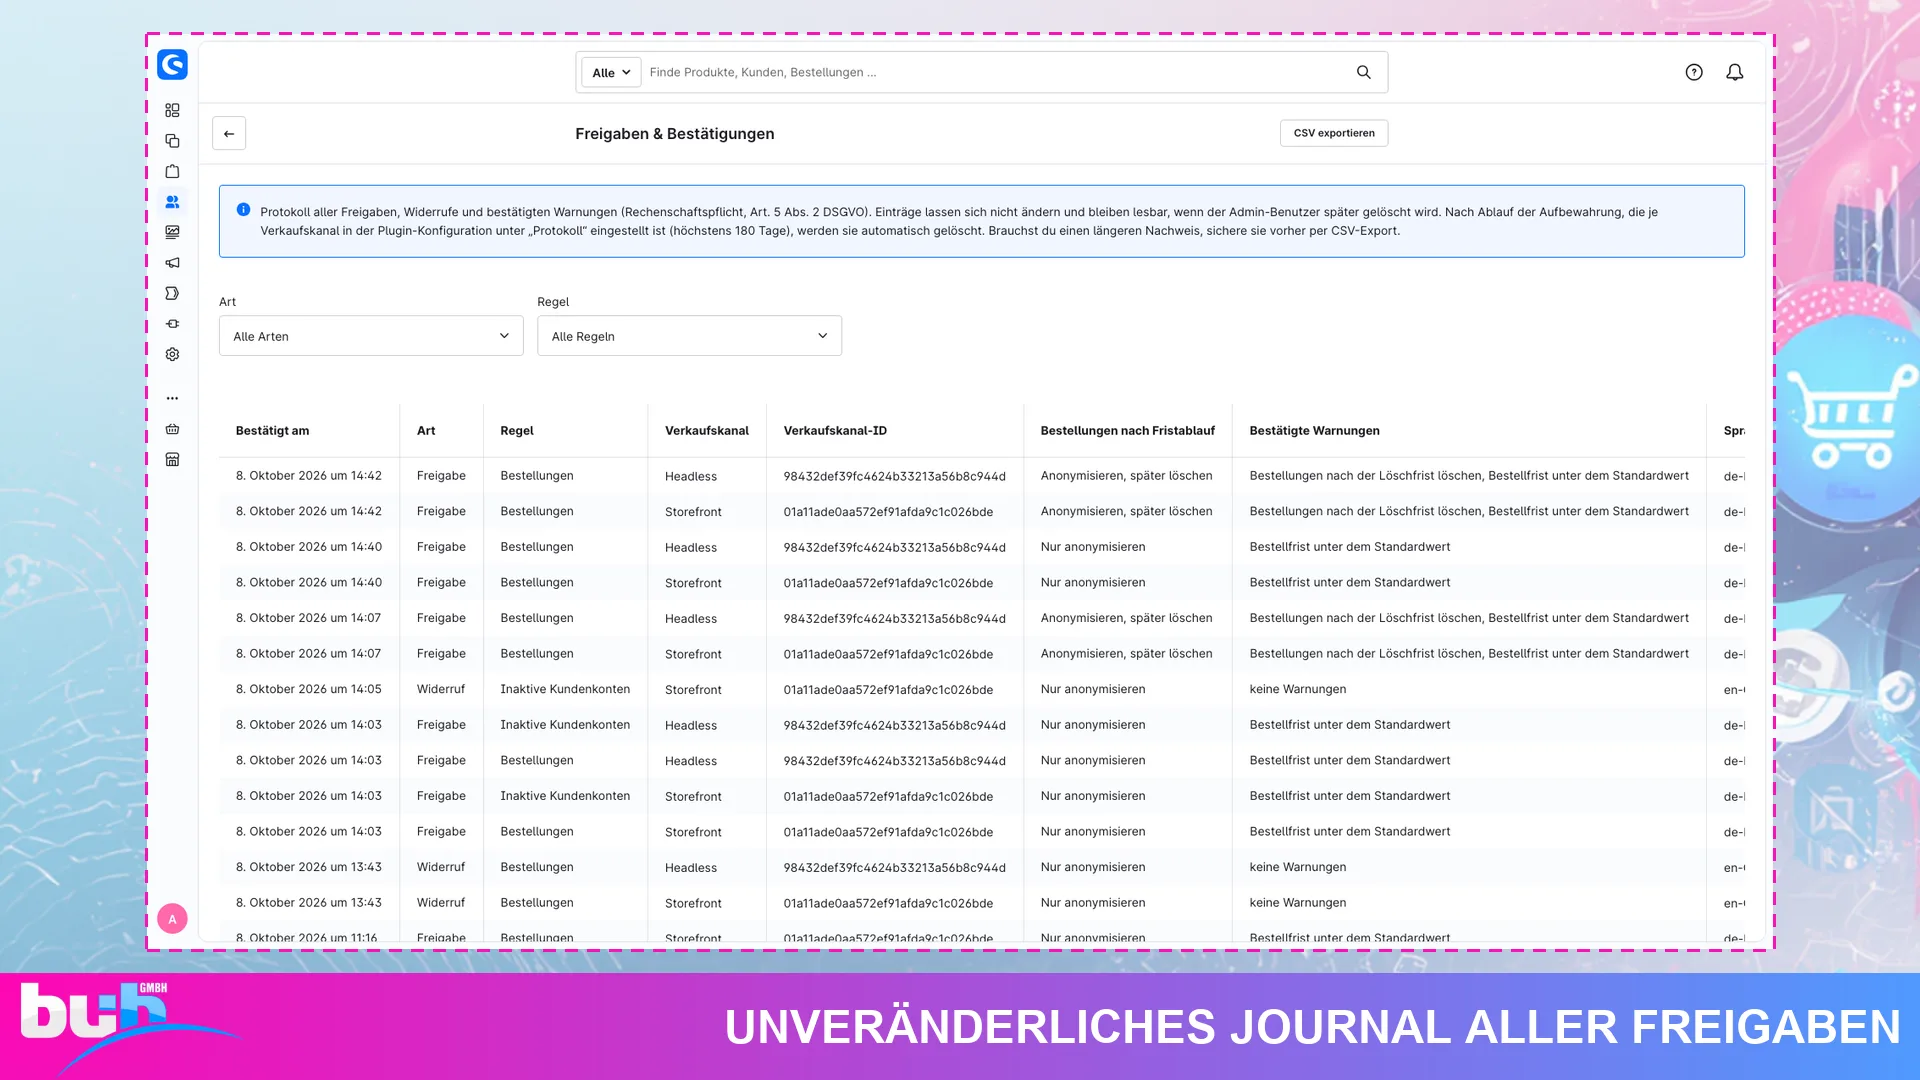
Ein Nachweis, der einer Nachfrage standhält. Wer hat wann welche Fristen geprüft und freigegeben? Die Liste Freigaben & Bestätigungen beantwortet das. Ihre Einträge lassen sich nicht ändern und bleiben bis zu 180 Tage gespeichert; per CSV-Export sicherst du sie auch länger. Das Protokoll der Läufe enthält nur Zahlen, keine Personendaten.
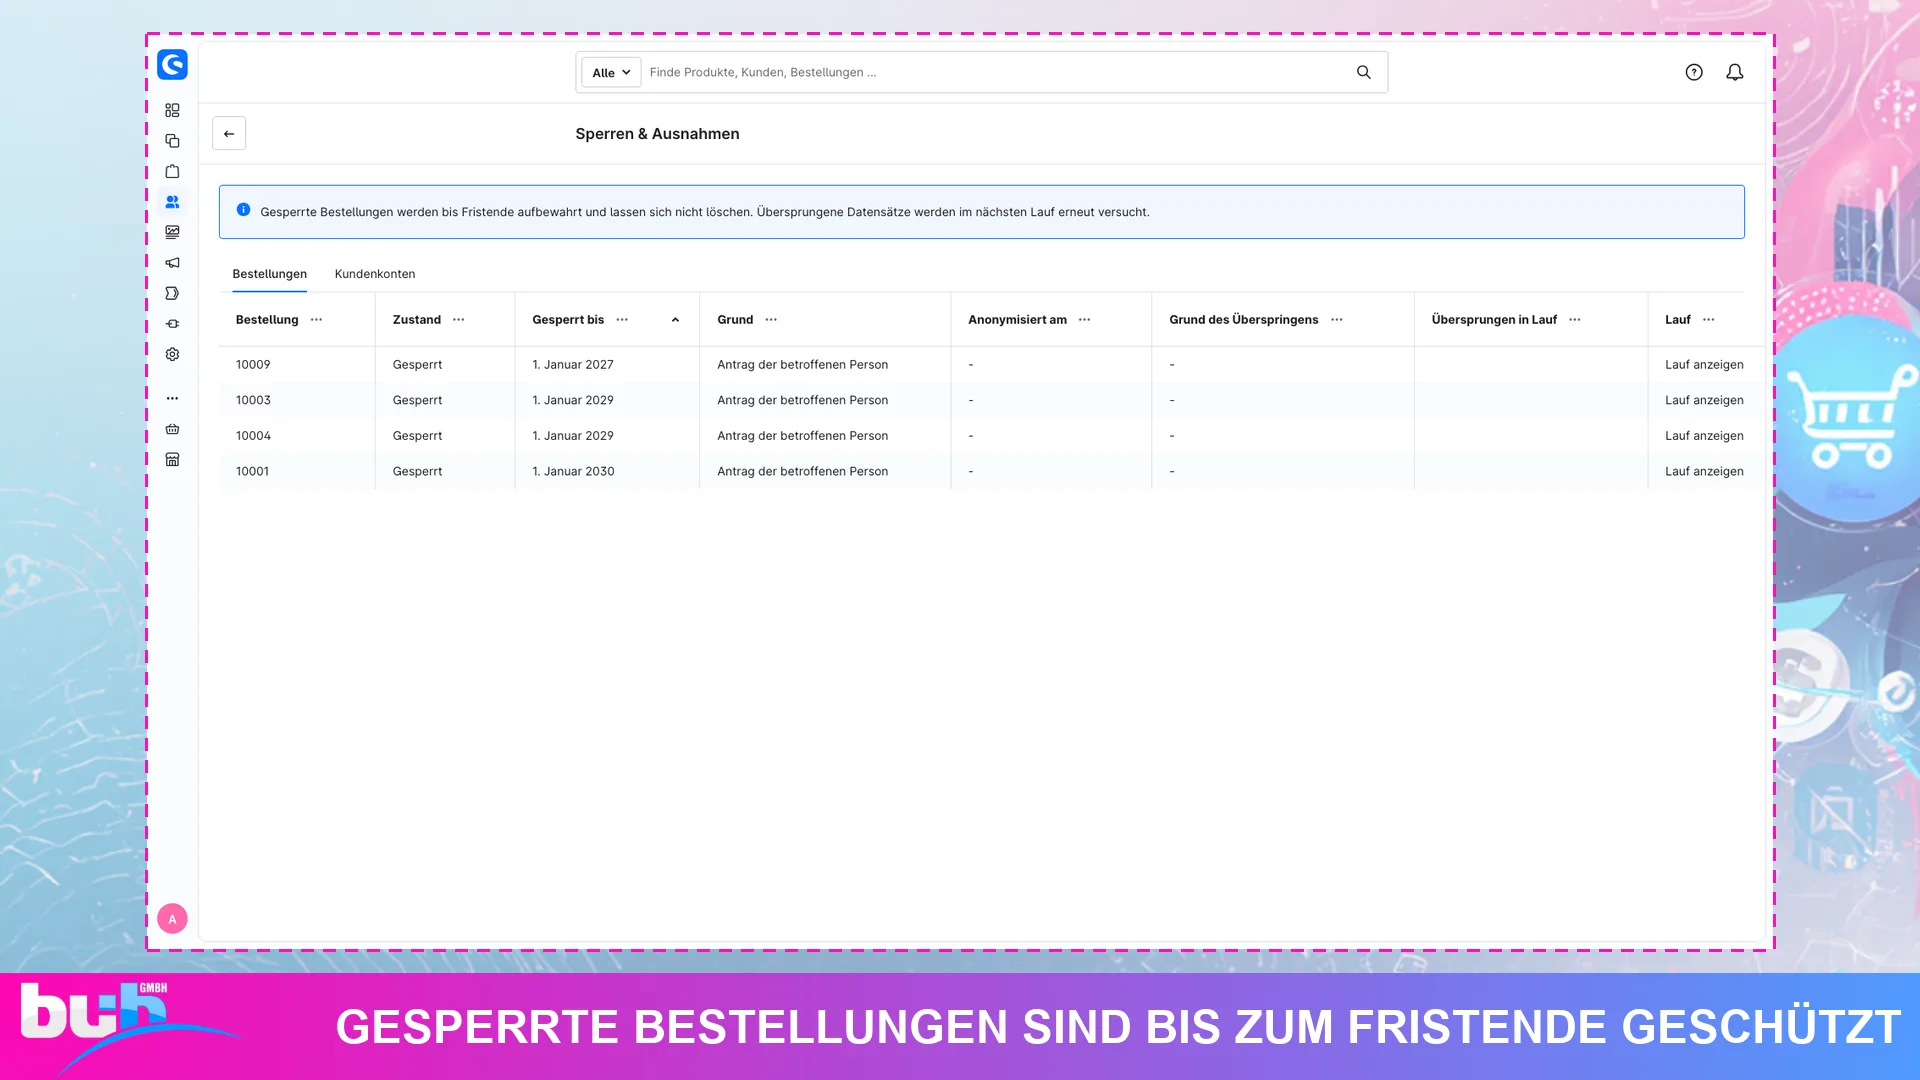
Weniger Risiko durch Fehlbedienung. Die Löschung von Bestellungen braucht eine eigene Berechtigung und eine ausdrückliche Bestätigung. Gesperrte Bestellungen sind bis zum Fristende gegen Löschen geschützt, auch über Schnittstellen und Importe.
So arbeitet das Plugin
Die Suite kennt fünf Regeln: Bestellungen anonymisieren (optional mit späterer Löschung als zweite Stufe), Dokumentdateien löschen, Gastkonten mit Bestellungen entfernen, inaktive Kundenkonten löschen und Geschäftsbriefe bereinigen. Zu den Geschäftsbriefen zählen Kundenkommentare, Autorennamen von Bewertungen und Einträge im Mail-Protokoll. Die Sterne und Texte deiner Bewertungen bleiben erhalten.
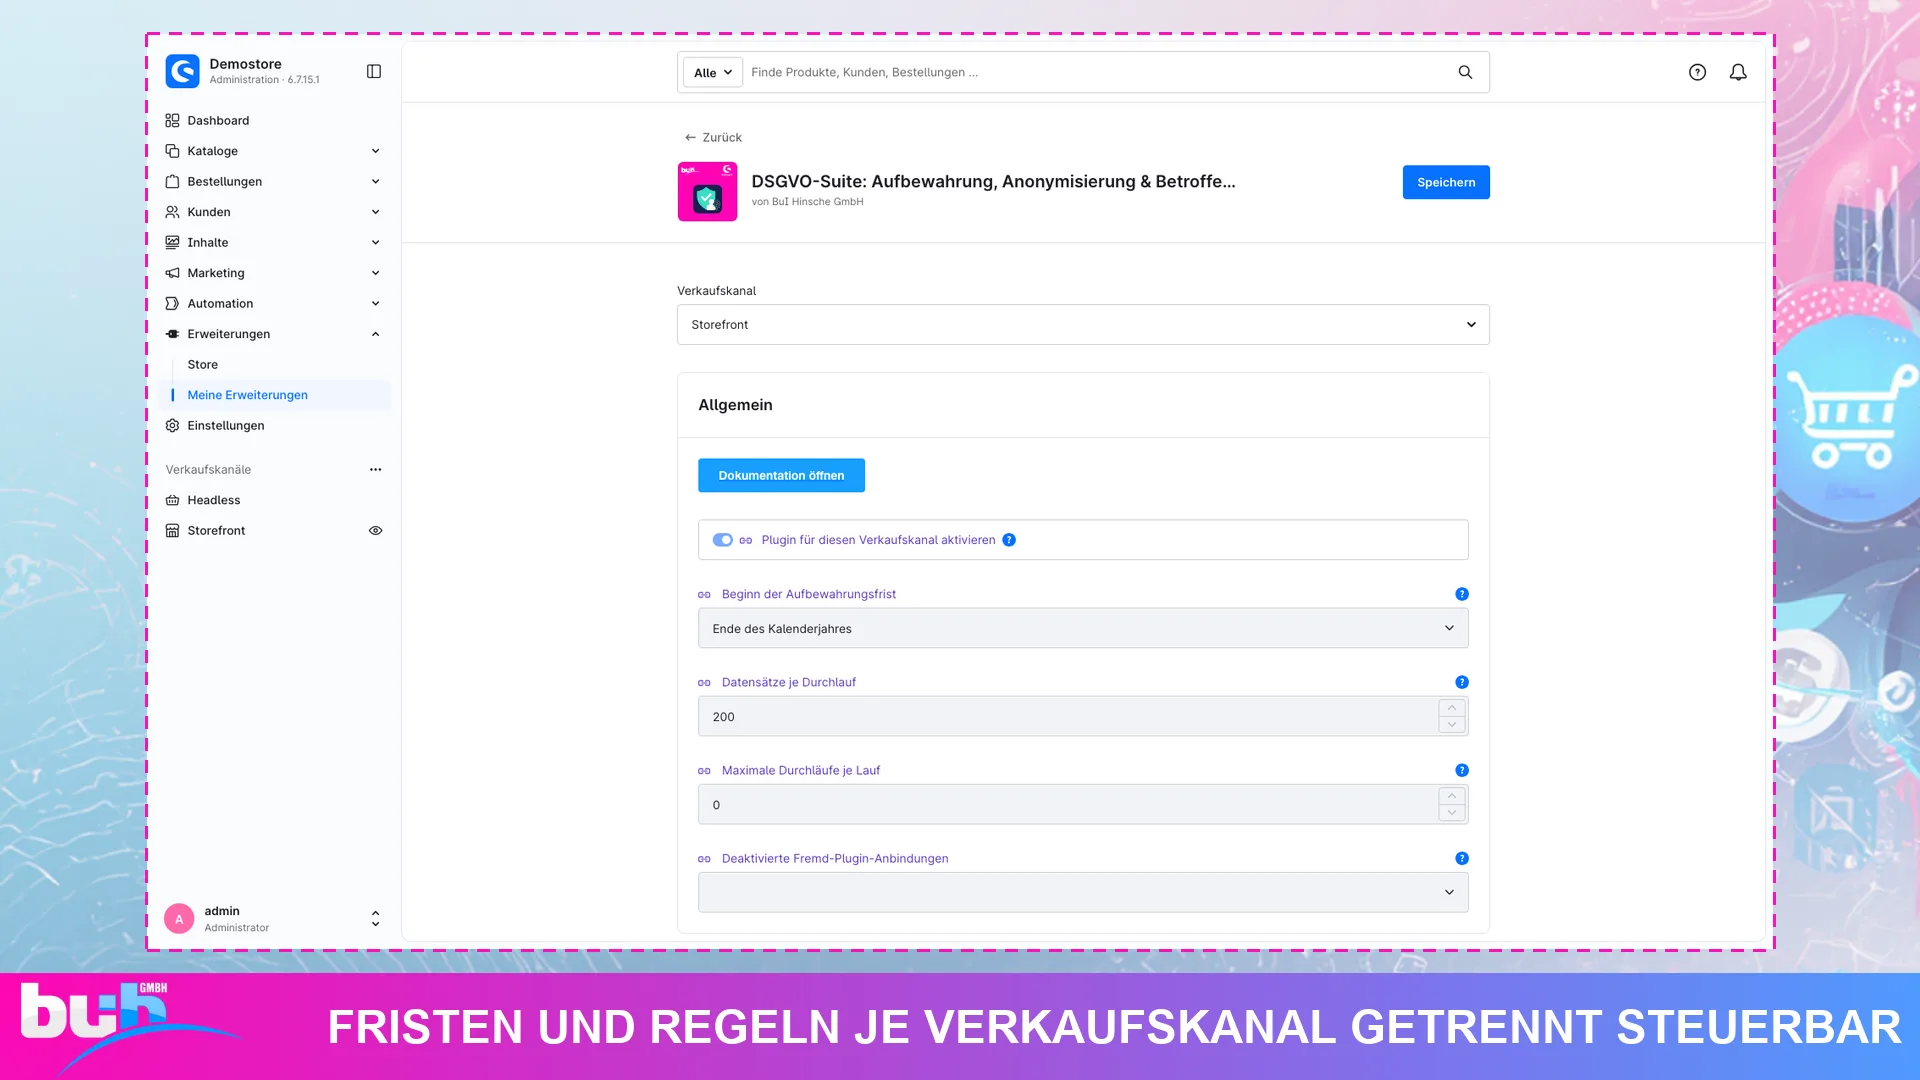
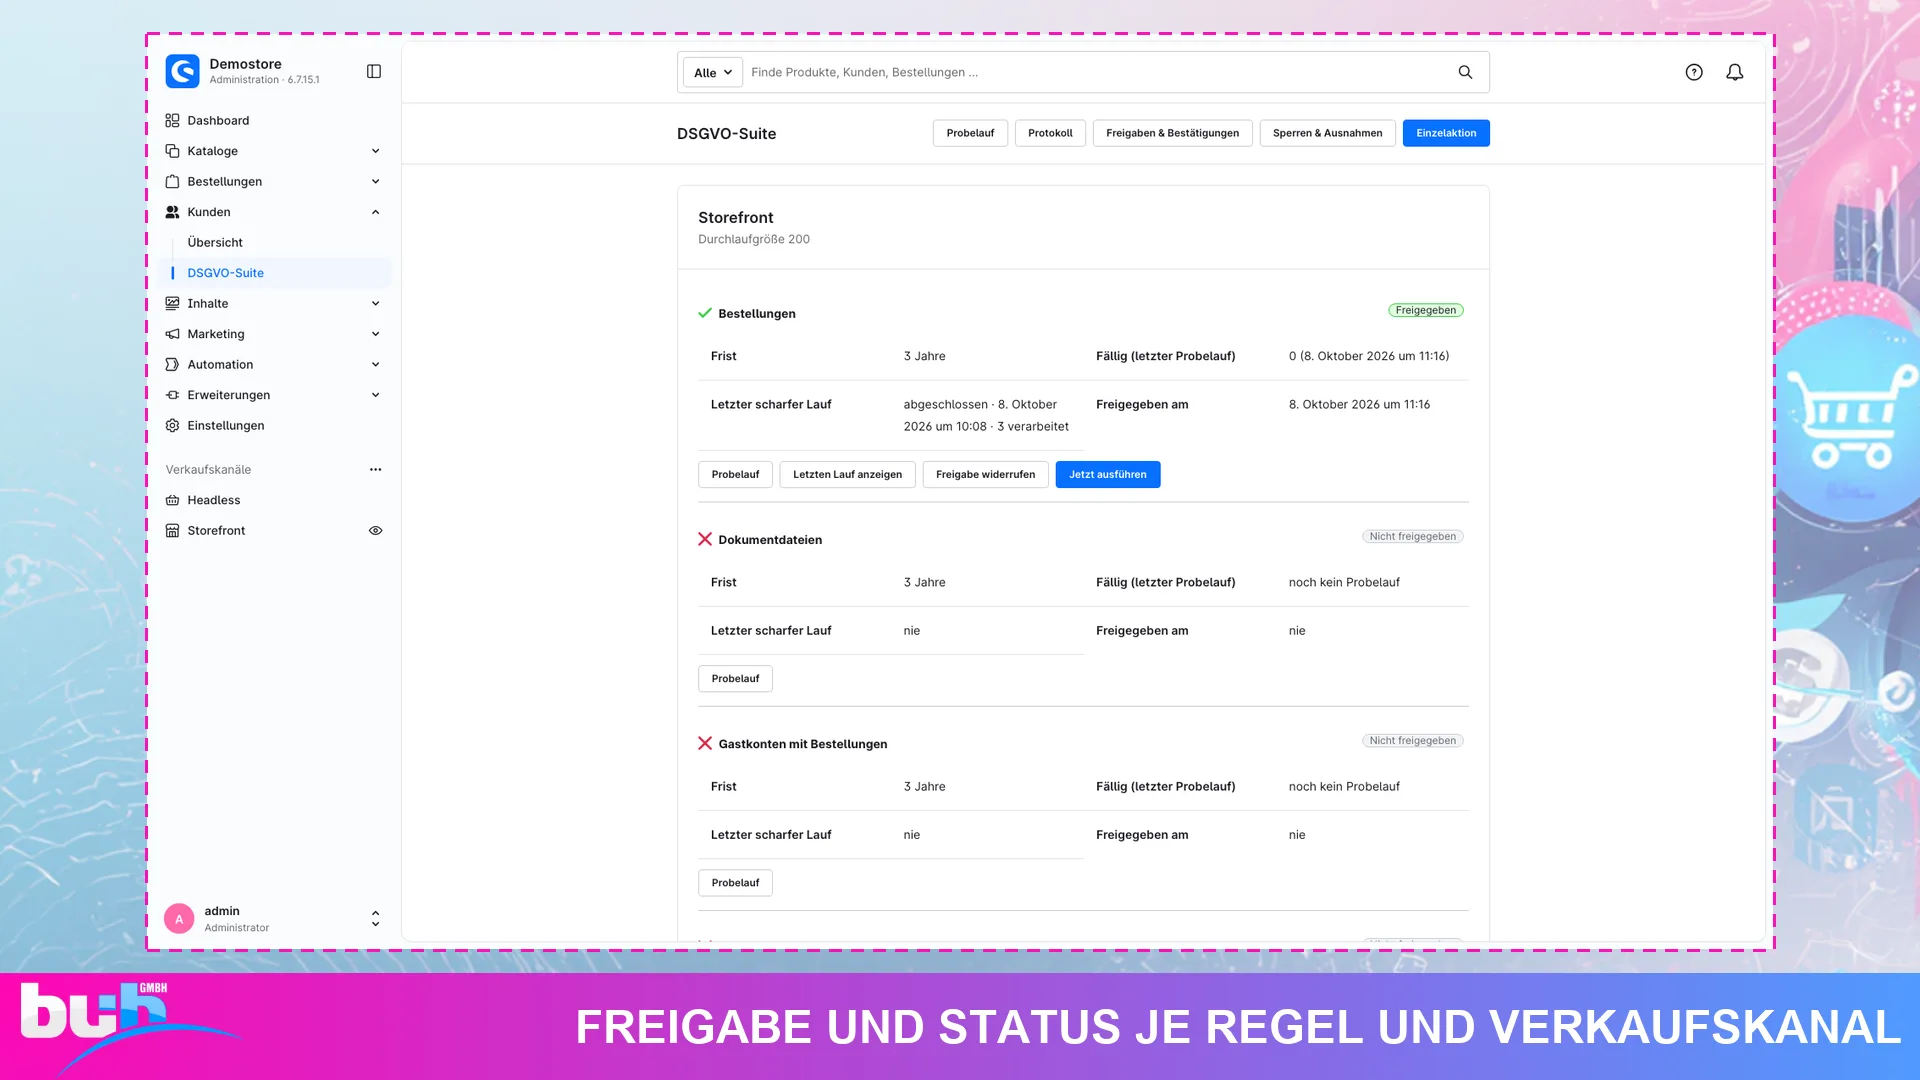
Die Fristen trägst du in der Plugin-Konfiguration ein, auf Wunsch je Verkaufskanal abweichend. Unter Kunden → DSGVO-Suite siehst du je Kanal, welche Regel eingeschaltet und freigegeben ist, wie viel zuletzt fällig war und wann zuletzt etwas lief. Gesperrte und übersprungene Datensätze stehen unter Sperren & Ausnahmen, mit Grund und Sperrfrist.
Die Suite bezieht auch Daten anderer Plugins mit ein, wenn sie installiert sind: Shopware Commercial, PayPal, Mollie, NetInventors Access Manager, ChannelPilot Pro, Coolbax externe Bestellungen, ShopStudio Blog, Migrationsassistent-Rohdaten und FroshMailArchive. Tabellen anderer Plugins mit Kundenbezug, die sie nicht kennt, listet der Probelauf auf.
Optional per In-App-Kauf
Das Grundplugin funktioniert ohne Zusatzkauf vollständig. Brauchst du mehr, buchst du zwei Erweiterungen als Monatsabo dazu: Betroffenenrechte für 7,90 € und Vier-Augen-Prinzip für 4,90 € im Monat, jeweils netto.
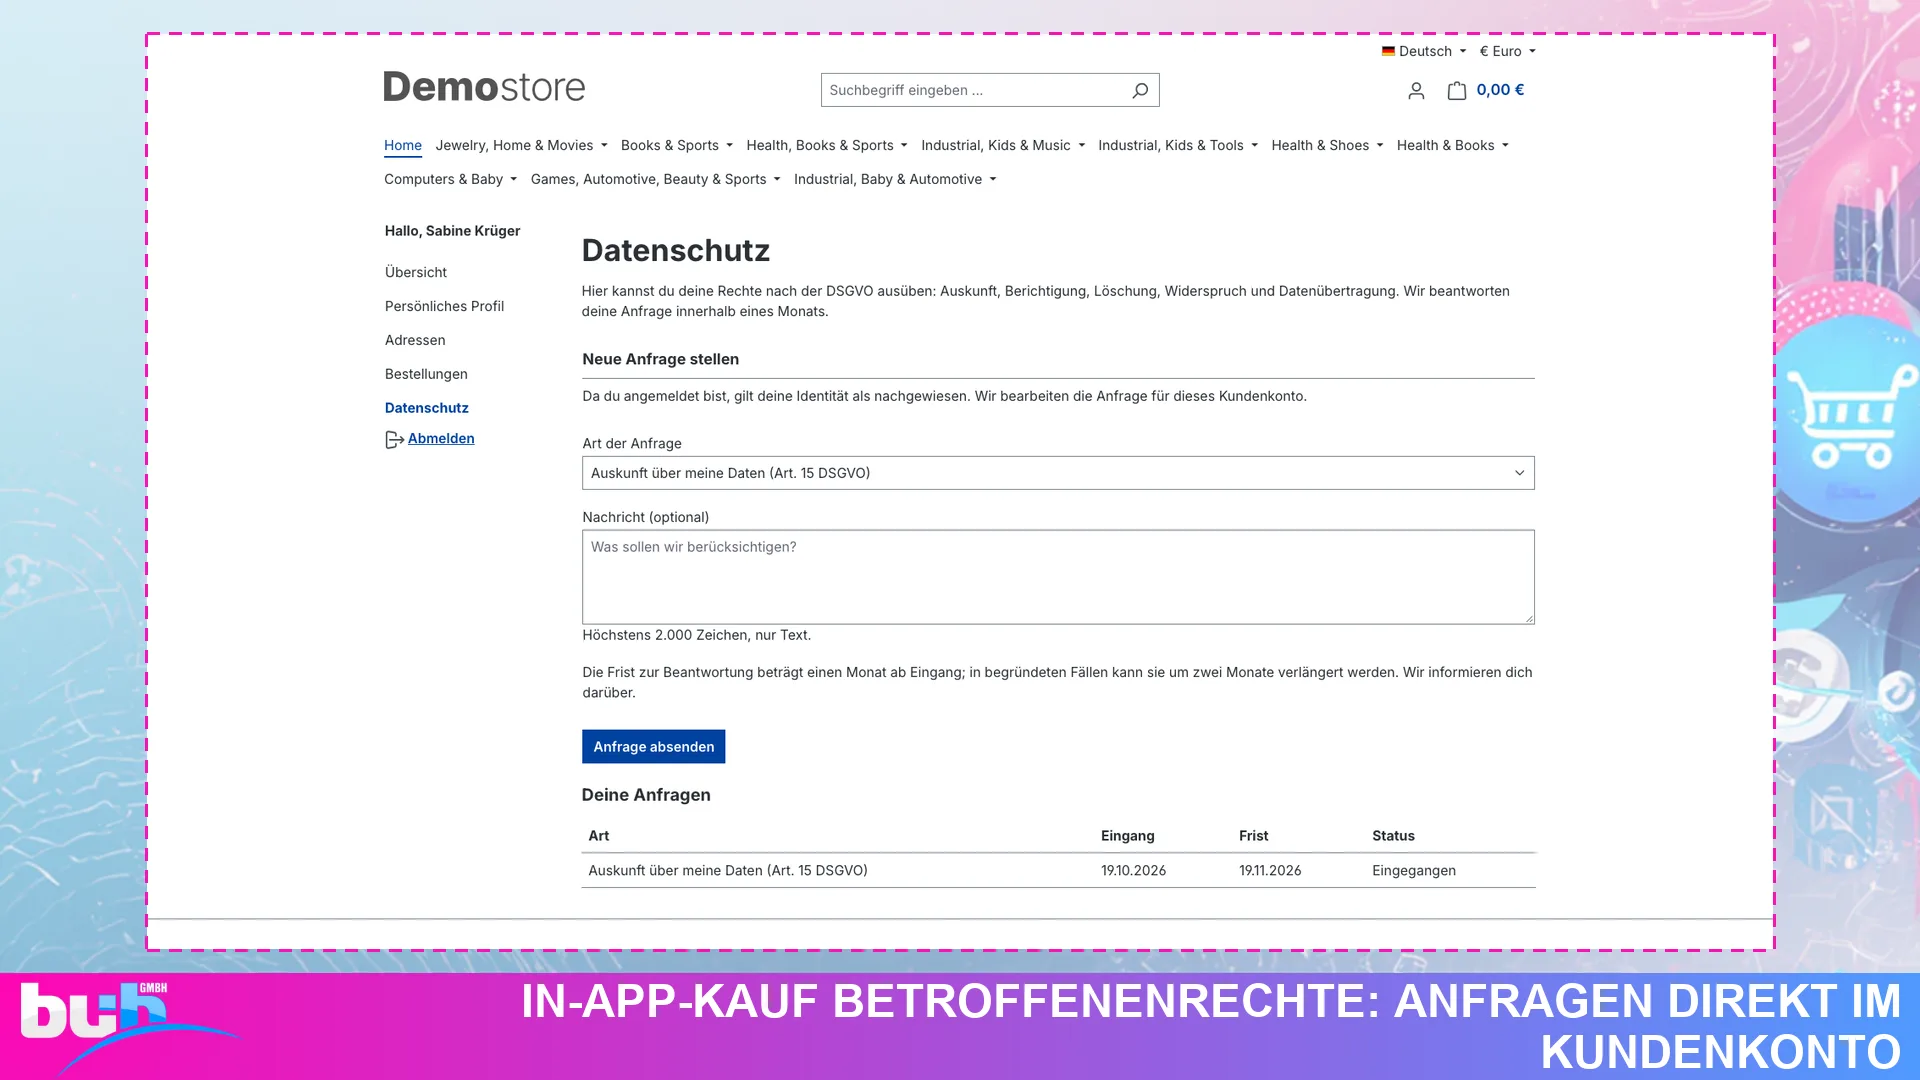
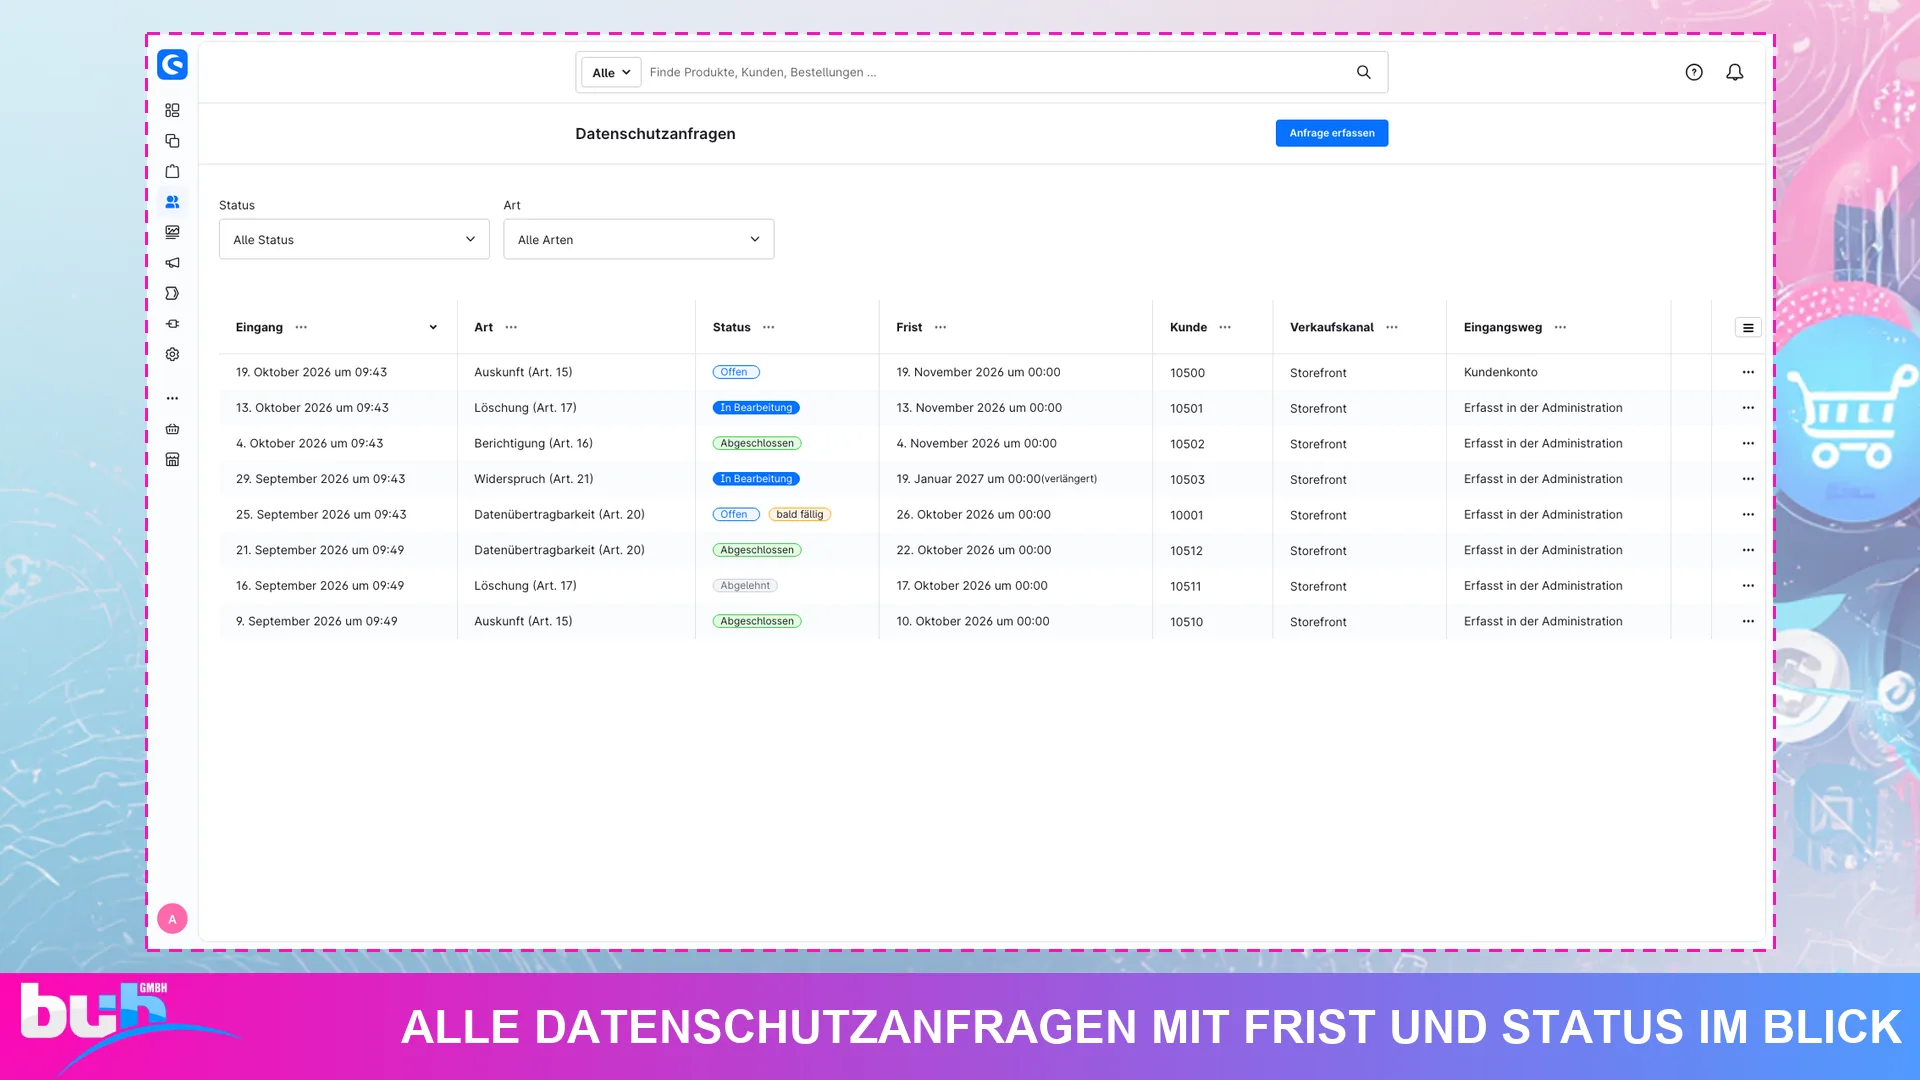
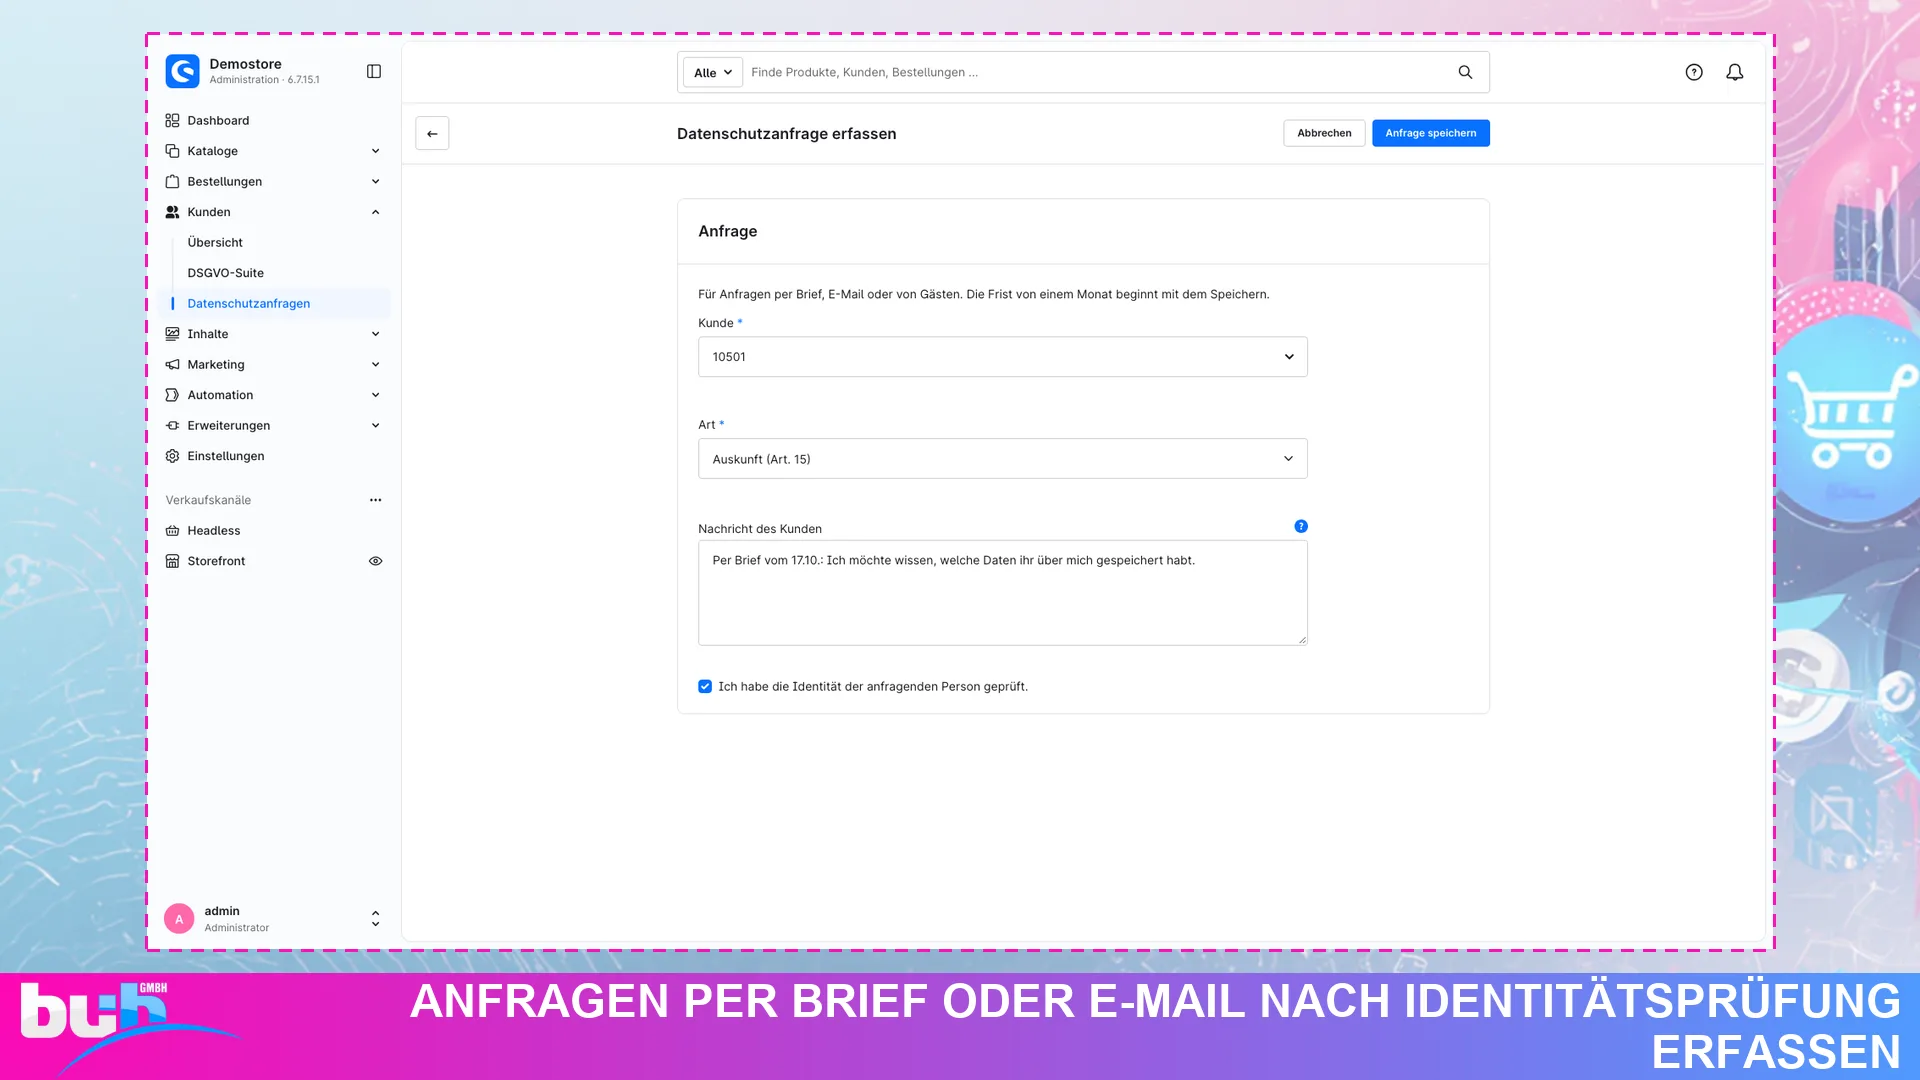
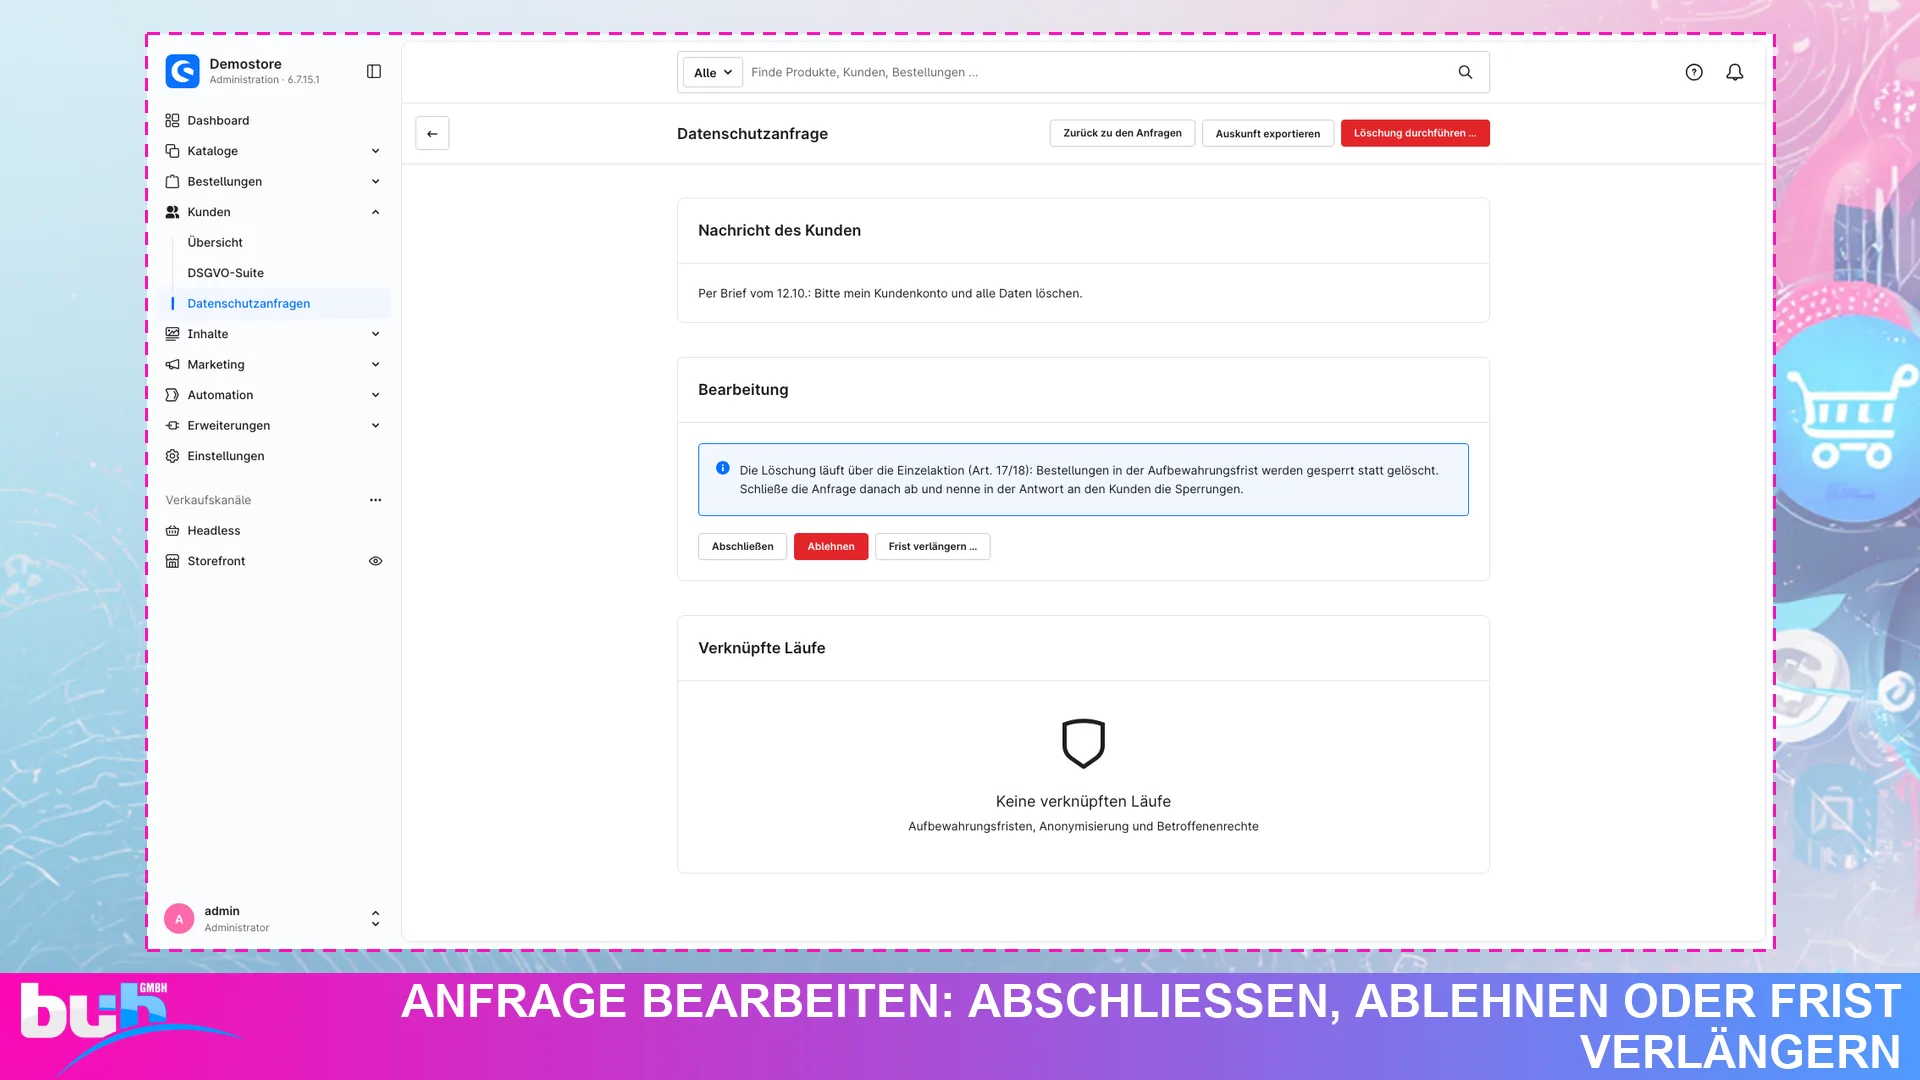
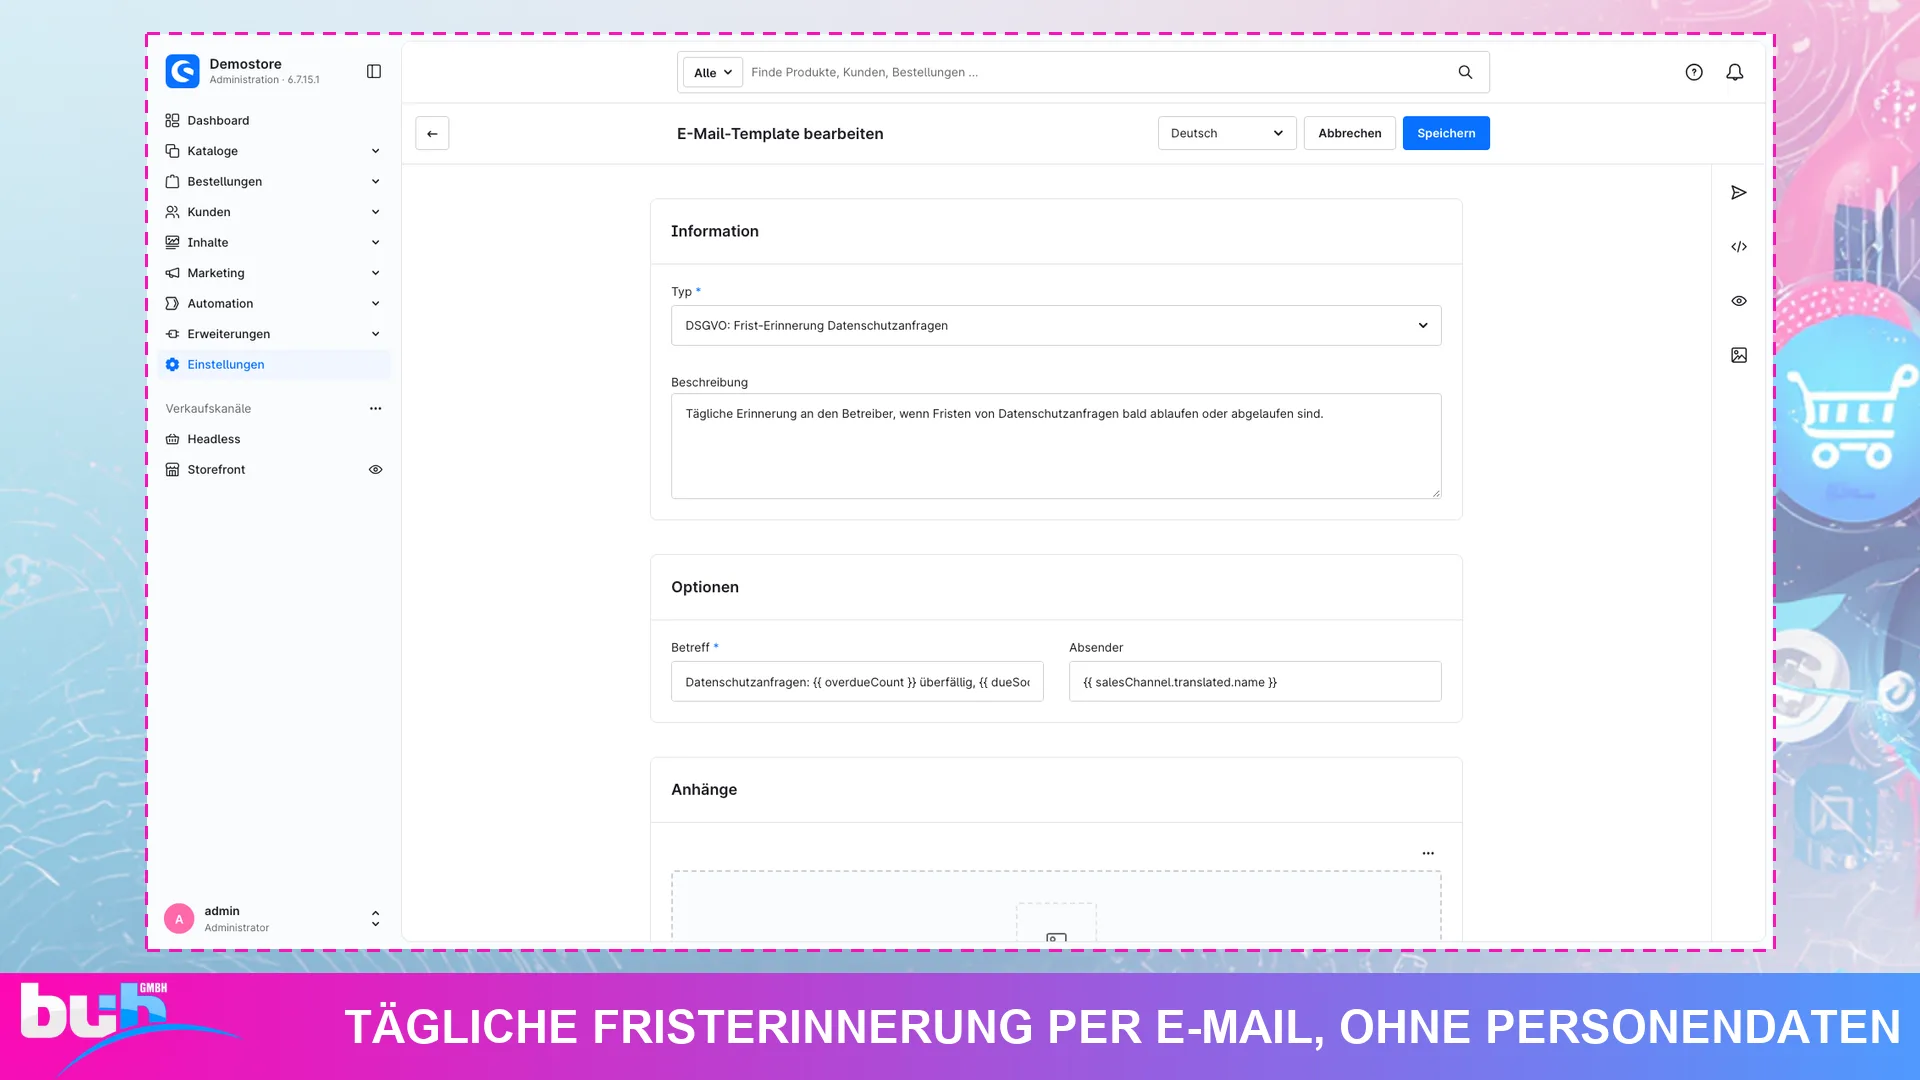
Betroffenenrechte. Angemeldete Kunden stellen ihre Anfrage selbst auf der Kontoseite „Datenschutz“: Auskunft, Löschung, Berichtigung, Widerspruch oder Datenübertragung. Welche Arten du anbietest, legst du je Verkaufskanal fest. Anfragen per Brief oder E-Mail erfasst du nach geprüfter Identität unter Kunden → Datenschutzanfragen. Das Plugin überwacht die Monatsfrist, erlaubt eine einmalige Verlängerung um zwei Monate und erinnert dich täglich an fällige Anfragen, auf Wunsch auch per E-Mail und immer ohne Personendaten. Ablehnen geht nur mit Grund, Löschanfragen laufen über die bekannte Einzelaktion. Die Auskunft erzeugst du als lesbares PDF (Art. 15) und als JSON und CSV (Art. 20), über alle Datenquellen, die die Suite kennt.
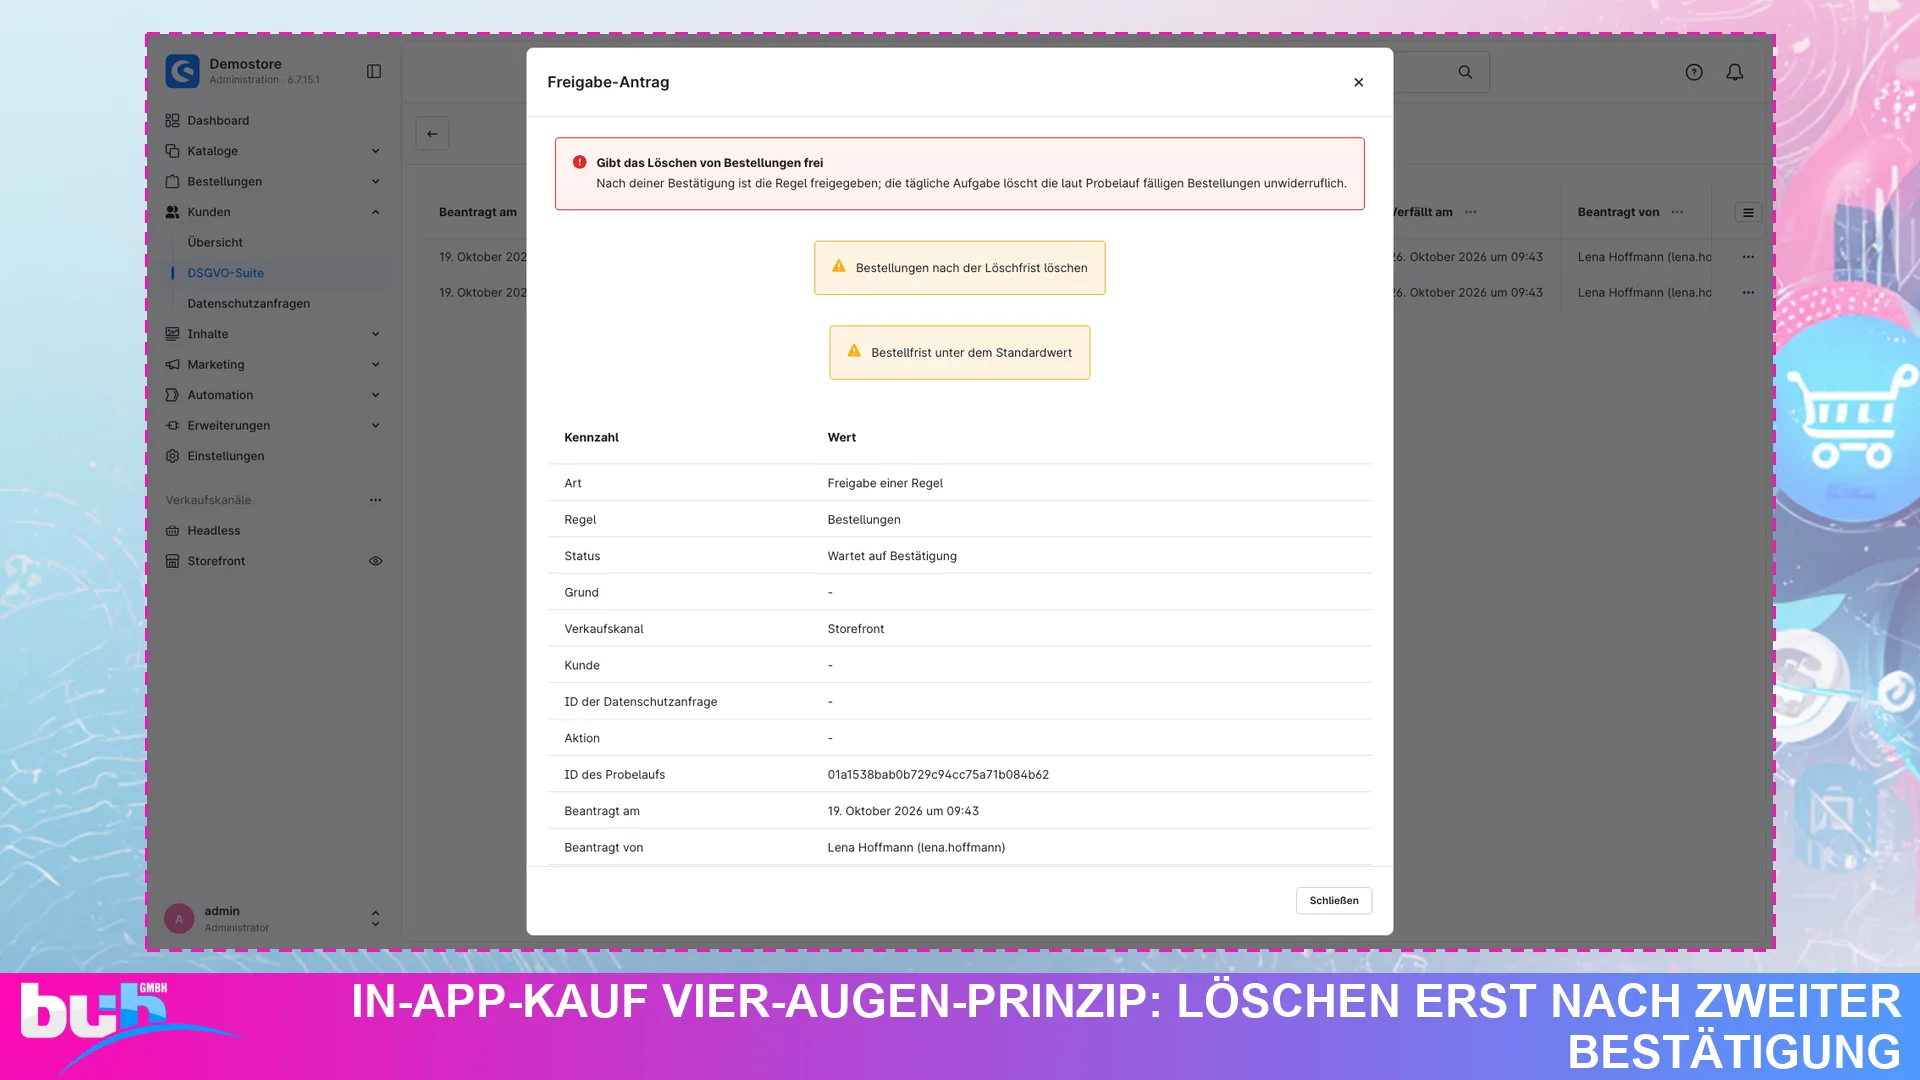
Vier-Augen-Prinzip. Gibt jemand eine Regel frei oder bearbeitet eine Löschanfrage, die Bestellungen löscht, entsteht daraus ein Freigabe-Antrag. Wirksam wird er erst, wenn ein anderer Benutzer mit dem Recht „Löschfreigabe bestätigen“ zustimmt. Den eigenen Antrag bestätigt niemand selbst. Anträge verfallen nach 7 Tagen und werden ungültig, sobald sich die Einstellungen ändern. Du findest sie unter Freigabe-Anträge, jeder Schritt steht im Journal und im CSV-Export. Einschalten kannst du das je Verkaufskanal.
Typische Einsatzszenarien
Der erste Aufräumlauf nach Jahren. Dein Shop hat Bestellungen seit 2012. Du stellst acht Jahre ein, prüfst im Probelauf die Zahl der fälligen Bestellungen und eine Stichprobe mit Bestellnummer und Betrag, gibst frei und lässt den Altbestand in kleinen Portionen abarbeiten.
Der Löschantrag per E-Mail. Ein Kunde verlangt die Löschung seines Kontos. Du prüfst seine Identität, öffnest die Einzelaktion und löschst das Konto. Seine Rechnungen aus dem letzten Jahr bleiben gesperrt erhalten, bis die Frist abläuft. Danach anonymisiert die Regel sie automatisch.
B2B- und B2C-Kanal mit unterschiedlichen Fristen. Für deinen Großhandelskanal behältst du Kundenkonten länger, im Endkundenshop gilt die Voreinstellung von 1095 Tagen. Freigaben gelten immer je Regel und Kanal.
Abstimmung mit dem Steuerberater. Dein Steuerberater arbeitet mit DATEV und hat die Belege längst. Gemeinsam legt ihr fest, ob der Shop überhaupt Belegarchiv sein muss, und stellt die Fristen danach ein.
Technische Fakten für deine IT
- Shopware 6.7, PHP 8.2 oder neuer.
- Eigene Tabellen für Läufe, Sperren, Freigaben und das Journal, mit den In-App-Käufen auch für Datenschutzanfragen und Freigabe-Anträge. Originaltabellen von Shopware werden nicht verändert.
- Das Plugin sendet keine Daten an externe Server.
- Keine Ausgabe in der Storefront, kein Einfluss auf Ladezeiten deiner Kunden. Einzige Ausnahme ist die Kontoseite „Datenschutz“ aus dem In-App-Kauf Betroffenenrechte, sie nutzt das Konto-Layout deines Themes.
- Verarbeitung über die Message Queue in Durchläufen von 50 bis 500 Datensätzen (Standard 200). Ein abgebrochener Lauf setzt beim nächsten Mal dort fort, wo er aufgehört hat.
- Voraussetzung: laufender Message-Queue-Worker und Scheduled-Task-Runner. Große Läufe lassen sich per Kommandozeile starten, freigeben aber nur in der Administration.
- Vier Berechtigungsstufen über die Rollen der Administration. Die In-App-Käufe bringen drei Rollen für Datenschutzanfragen und das Zusatzrecht „Löschfreigabe bestätigen“ mit.
- Deinstallation: Wählst du „Daten behalten“, bleiben Protokoll, Sperren und Journal erhalten. Sonst werden die Plugin-Tabellen entfernt.
Ehrlich gesagt
Die DSGVO Suite ersetzt keine Rechtsberatung. Welche Fristen für deinen Shop gelten, legst du mit deinem Steuerberater und deinem Datenschutzbeauftragten fest. Das Plugin setzt deine Entscheidung technisch um, mehr nicht. Eine Datenauskunft nach Art. 15 DSGVO gibt es nur mit dem In-App-Kauf Betroffenenrechte. Tabellen anderer Plugins, die die Suite nicht kennt, fehlen darin. Anonymisierung und Löschung lassen sich nicht rückgängig machen, deshalb solltest du zuerst auf einer Kopie deines Shops testen.
Häufige Fragen
Verändert das Plugin direkt nach der Installation Daten?
Nein. Alle Regeln sind ab Werk ausgeschaltet. Jede Regel braucht zusätzlich einen Probelauf und deine ausdrückliche Freigabe je Verkaufskanal.
Stimmen meine Umsatzzahlen nach der Anonymisierung noch?
Ja. Ersetzt werden nur Namen, Adressen und Kontaktdaten, Beträge, Steuern, Positionen und Status bleiben. Nur wenn du zusätzlich eine Löschfrist einstellst, verschwinden Bestellungen nach deren Ablauf ganz, dann ändern sich auch Statistiken früherer Jahre.
Kann ich eine Anonymisierung rückgängig machen?
Nein. Anonymisierung und Löschung sind endgültig. Prüfe deshalb jeden Probelauf sorgfältig und teste die Einstellungen am besten zuerst auf einer Kopie deines Shops.
Welche Fristen soll ich einstellen?
Das legst du mit deinem Steuerberater und deinem Datenschutzbeauftragten fest. Die Voreinstellungen folgen den üblichen deutschen Fristen: 8 Jahre für Bestellungen und Belege, 6 Jahre für Geschäftsbriefe, 1095 Tage für inaktive Konten. Kürzere Fristen musst du bei der Freigabe ausdrücklich bestätigen.
Kann ich einer Kundin eine Auskunft über ihre gespeicherten Daten erstellen?
Ja, mit dem In-App-Kauf Betroffenenrechte. Du erzeugst die Auskunft als lesbares PDF (Art. 15) und als JSON und CSV (Art. 20) aus allen Datenquellen, die die Suite kennt. Ohne den Kauf bietet die DSGVO Suite nur die Löschung (Art. 17) und die Einschränkung der Verarbeitung (Art. 18), alles andere funktioniert unverändert.
Sendet das Plugin Daten an externe Dienste?
Nein. Das Plugin sendet keine Daten an externe Server. Alle Einstellungen, Läufe und Nachweise bleiben in deiner Shopware-Datenbank, und das Protokoll enthält nur Zahlen.
Bremst das Plugin meinen Shop oder stört es mein Theme?
Nein. Das Grundplugin hat keine Ausgabe in der Storefront, nur der In-App-Kauf Betroffenenrechte ergänzt die Kontoseite „Datenschutz“ im Konto-Layout deines Themes. Die Läufe arbeiten im Hintergrund in Durchläufen von 50 bis 500 Datensätzen, die Größe stellst du selbst ein.
Gelten die Einstellungen für alle Verkaufskanäle gleich?
Das entscheidest du. Mit Alle Verkaufskanäle legst du Grundwerte fest, für einzelne Kanäle speicherst du abweichende Werte. Freigaben gelten immer je Regel und Verkaufskanal, und jeder Kanal lässt sich einzeln abschalten.
Was ist mit Daten anderer Plugins?
Neun verbreitete Plugins bezieht die Suite automatisch mit ein, darunter PayPal, Mollie und Shopware Commercial. Tabellen anderer Plugins mit Kundenbezug, die sie nicht kennt, listet der Probelauf auf. Dort gespeicherte Personendaten prüfst du selbst.
Was passiert bei der Deinstallation mit meinen Daten?
Du entscheidest beim Deinstallieren. Behältst du die Daten, bleiben Protokoll, Sperren und das Journal der Freigaben bestehen. Entfernst du sie, wird auch das Journal gelöscht, sichere deine Nachweise vorher per CSV-Export.
Features im Überblick
- Bestellungen nach Fristablauf anonymisieren, Beträge, Steuern und Positionen bleiben erhalten
- Optionale zweite Stufe: Bestellungen nach einer längeren Frist vollständig löschen
- Inaktive Kundenkonten nach frei wählbarer Frist löschen, Standard 1095 Tage
- Gastkonten entfernen, sobald alle ihre Bestellungen anonymisiert sind
- Gespeicherte Dokumentdateien nach Fristablauf löschen, Nummer und Bestellbezug bleiben
- Kundenkommentare, Bewertungsautoren und Mail-Protokoll nach Fristablauf bereinigen
- Probelauf mit Kennzahlen und Stichprobe ohne Namen oder E-Mail-Adressen
- Freigabe je Regel und Verkaufskanal, bestätigte Warnungen werden festgehalten
- Einzelaktion: Konto löschen oder sperren (Art. 17 und 18), gesperrte Bestellungen bleiben geschützt
- Protokoll und Journal der Freigaben, je mit CSV-Export, Aufbewahrung bis 180 Tage
- Bezieht PayPal, Mollie und weitere Plugins ein, unbekannte Tabellen zeigt der Probelauf
- Vier Berechtigungsstufen, Löschung von Bestellungen nur mit eigenem Recht
- Täglicher Lauf in Durchläufen, für große Bestände auch per Kommandozeile
- In-App-Kauf Betroffenenrechte: Kontoseite Datenschutz, Fristen, Auskunft als PDF, JSON und CSV
- In-App-Kauf Vier-Augen-Prinzip: Bestellungen löschen erst nach Bestätigung durch zweite Person
Im Demo-Shop ausprobieren
Statt Screenshots: Plugin direkt im Frontend und Backend eines echten Shopware-6-Shops sehen.
sw6plugindemo.bui-demo.comBrauchst du Hilfe bei der Installation?
Wir installieren, konfigurieren und pflegen das Plugin auch dauerhaft, als Teil unserer Shop-Betreuung. Damit es bei Updates nicht plötzlich Schwierigkeiten gibt.
Screenshots
Wie geht es jetzt weiter?
Drei Wege, such dir den passenden aus.